Golpe do QR Code: Pix, Cartão e Senha nas Mãos do Golpista
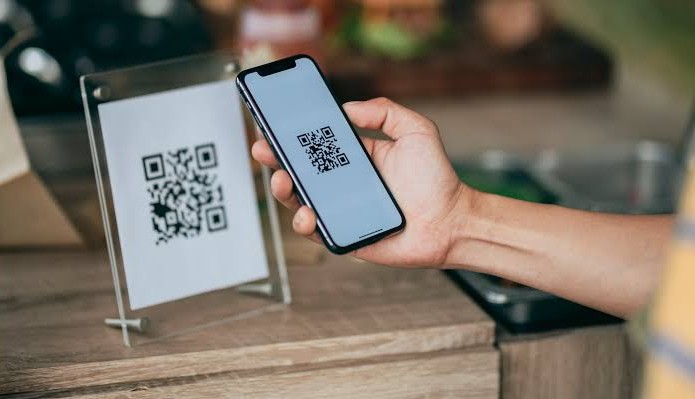
Apontar a câmera do celular virou gesto automático: para ver o cardápio, pagar o estacionamento, quitar a conta de luz ou finalizar uma compra on-line. É exatamente esse automatismo que os golpistas exploram. O QR Code é só uma “porta” — e você não enxerga para onde ela leva até atravessá-la. A fraude com QR Code falso tem até nome: quishing (junção de QR Code com phishing).
Nesta postagem reúno casos reais de 2026, explico os padrões do golpe no nível em que você consegue reconhecê-los, mostro como reduzir os danos se já caiu e, para quem estuda para concursos ou atua na área, faço a análise jurídica dos crimes envolvidos.
Um mito para desfazer logo: apenas apontar a câmera para um QR Code não esvazia sua conta sozinho. O golpe depende de um passo seu depois da leitura — confirmar um Pix, digitar dados do cartão ou uma senha, instalar algo ou autorizar a vinculação de um aparelho. É nesse passo que você pode interromper a fraude.
Nota de atualização legal: texto atualizado em 26/09/2026, já considerando a Lei nº 15.397/2026 (em vigor desde 04/05/2026), que manteve a fraude eletrônica com pena de 4 a 8 anos, ampliou seus meios de execução, elevou a pena do furto mediante fraude eletrônica para 4 a 10 anos e tornou o estelionato crime de ação penal pública incondicionada. Detalhes dessas mudanças estão na nossa postagem sobre fraude em cartão de crédito e débito (veja “Leia também”, ao final).
Termômetro de risco (disseminação atual):
| Golpe com QR Code | Risco | Quem mais é atingido |
|---|---|---|
| Adesivo falso sobre QR verdadeiro (comércio, estacionamento) | 🔴 Alto | Consumidores em geral |
| Boleto com QR Code adulterado | 🔴 Alto | Quem paga contas em lotéricas e por mensagem |
| Loja virtual infectada que troca o QR do Pix | 🟠 Médio-alto (alto impacto) | Compradores on-line e pequenos lojistas |
| QR para “vincular” WhatsApp ou “seguir perfil” na rua | 🟠 Médio-alto | Pedestres abordados e seus contatos |
| QR em multa falsa, encomenda não solicitada ou e-mail | 🟠 Médio | Motoristas, compradores, empresas |
| QR em “comprovante” ou Pix agendado falso | 🟡 Médio | Comerciantes e lotéricas |
1. O que aconteceu: casos recentes
Os casos abaixo são públicos. Os envolvidos são tratados como suspeitos ou investigados, pois não há notícia de condenação definitiva, e nenhuma vítima é identificada.
1.1. “Compra um perfume? Então escaneia aqui” — WhatsApp tomado na praça (Fernandópolis/SP, 23/09/2026)
A Polícia Militar deteve cinco pessoas na Praça da Matriz de Fernandópolis após denúncias de moradores. Segundo os relatos, o grupo já havia sido visto oferecendo perfumes; quando o pedestre recusava a compra, pediam que ele escaneasse um QR Code ou “seguisse um perfil”. Depois da leitura, os suspeitos teriam conseguido acesso ao celular e ao WhatsApp das vítimas e passado a pedir dinheiro a familiares e amigos delas. A Polícia Civil convocou outras possíveis vítimas a procurarem a delegacia.
Lição: QR Code oferecido por estranho na rua é, por definição, suspeito. Nenhuma venda, sorteio ou “seguir perfil” exige escanear código.
Fonte: Região Noroeste, 23/09/2026
1.2. Boleto de água, luz e telefone com QR Code “desviado” e Pix agendado falso (Colatina/ES, setembro de 2026)
Dois homens foram presos em flagrante por estelionato, suspeitos de aplicar golpes em lotéricas de Colatina e de municípios mineiros próximos. Segundo a Polícia Civil, eles produziam boletos parecidos com os de concessionárias de água, energia e telefonia, mas o QR Code impresso levava o pagamento via Pix para uma conta dos suspeitos ou de laranjas. Outra tática relatada era o Pix agendado apresentado como pago: mostravam a tela ou o comprovante de um agendamento para data futura e cancelavam depois de sair do estabelecimento. O dono de uma lotérica reconheceu a dupla pelas câmeras e acionou a polícia.
Lição: o boleto pode ser idêntico ao verdadeiro por fora; o que denuncia a fraude é o nome do recebedor na tela do banco. E, para o comerciante, “agendado” não é “pago”.
Fonte: Folha Vitória, 24/09/2026
1.3. Lojas virtuais infectadas trocam o QR do Pix sem mudar a aparência da página (Brasil, 2025–2026)
Um pesquisador independente identificou, e a Kaspersky confirmou, um código malicioso instalado em ao menos 90 lojas on-line brasileiras de pequeno e médio porte (óticas, autopeças, moda, financiamento coletivo, entre outras). No momento em que o cliente escolhe pagar com Pix, o QR Code e o “copia e cola” exibidos são trocados por dados de contas dos criminosos — e a página continua com aparência normal. Para o lojista, a venda aparece como abandonada; o cliente só percebe dias depois, quando o produto não chega. O mesmo código pode capturar dados de cartão quando essa é a forma de pagamento escolhida. Segundo a empresa, os ataques ocorriam desde junho de 2025; o Procon-SP emitiu alerta aos consumidores.
Lição: nem o site “oficial” garante nada se estiver comprometido. A última barreira é a tela do seu banco: o recebedor precisa ser a loja (nome e CNPJ).
Fontes: TNH1/Agência Brasil, 08/09/2026 · Correio da Manhã — alerta do Procon-SP · BP Money
1.4. Adesivos sobrepostos em comércios, estacionamentos e hospitais (vários estados, 2026)
Alertas de imprensa e de órgãos de defesa do consumidor ao longo de 2026 descrevem o mesmo padrão: adesivos com QR Code fraudulento colados sobre o código original de restaurantes, estacionamentos, hospitais e outros locais, levando a páginas falsas ou a pagamentos para contas de terceiros. O Procon orienta a passar a mão sobre a placa para sentir se há relevo de adesivo sobreposto — lembrando que isso ajuda, mas não substitui conferir o recebedor antes de pagar.
Fontes: RO24hs, 18/06/2026 · JM Online · Canaltech, 24/04/2026
1.5. QR Code em “boletim de ocorrência” e documentos forjados (Barretos/SP, maio de 2026)
Uma empresária de Barretos foi vítima de golpe que começou com um SMS sobre “milhas a vencer” e evoluiu para documentos forjados — inclusive um falso boletim de ocorrência e falsas notificações do governo — com códigos que direcionavam para páginas clonadas. A Polícia Civil lembrou que nem a polícia nem os bancos enviam B.O. “para ajudar” o cliente: o registro é sempre feito pela própria vítima.
Fonte: Notícias do Brasil (com informações do g1), 24/05/2026
2. Como funcionam os golpes com QR Code — os padrões que você consegue reconhecer
Descrevo somente o que a vítima vê. Detalhes técnicos de execução ficam de fora, de propósito.
a) O adesivo sobreposto. Um QR falso é colado sobre o verdadeiro em mesas, balcões, parquímetros, totens e cartazes. O cliente paga, mas o dinheiro vai para outra conta — ou é levado a uma página que imita o cardápio ou o sistema de pagamento e pede dados do cartão.
b) O boleto com QR adulterado. O documento imita perfeitamente a conta de consumo, a mensalidade ou a parcela do financiamento; muda apenas o destino do pagamento. Costuma chegar por mensagem, e-mail ou “segunda via” enviada por falso atendente.
c) A loja virtual comprometida. O site é verdadeiro, mas foi invadido: na etapa de pagamento, o QR e o “copia e cola” apresentados são dos criminosos. Pode haver, também, captura dos dados do cartão.
d) O QR que “vincula” sua conta. Pedem que você escaneie um código para “seguir um perfil”, “ganhar um brinde”, “confirmar cadastro” ou “vincular um novo dispositivo”. Na prática, a leitura pode conectar sua conta de mensagens ao aparelho do golpista — que passa a falar em seu nome e pedir dinheiro aos seus contatos.
e) O QR que leva a uma página de login falsa. Muito usado em e-mails corporativos (“reative sua conta”, “assine o documento”) e em falsas multas, encomendas não solicitadas e avisos de “pendência”. A página imita o banco, o e-mail ou o sistema da empresa e captura login e senha — que depois são usados indevidamente.
f) O QR que pede para instalar algo. “Baixe o aplicativo para ver o cardápio”, “atualize o app para pagar”. O aplicativo, de fora da loja oficial, pode dar a terceiros controle sobre o celular.
g) O comprovante e o Pix agendado falsos. O golpista mostra ao comerciante uma tela de pagamento que parece concluída, mas é apenas um agendamento — cancelado depois — ou um comprovante montado.
h) O QR na maquininha ou na tela do entregador. Valor exibido diferente do combinado ou recebedor que não é o estabelecimento.
3. Por que funciona
- Automatismo e pressa: o QR foi feito para dispensar conferência — e é justamente a conferência que protege.
- Invisibilidade do destino: ninguém lê um QR Code a olho nu.
- Confiança no ambiente: “estava na mesa do restaurante”, “estava no site da loja”, “veio no boleto com o logotipo”.
- Autoridade falsa: multas, notificações “do governo”, “boletim de ocorrência”.
- Pequenos valores e recompensas: brinde, desconto, sorteio, “confirme para receber”.
- Constrangimento social: recusar o vendedor e, “para compensar”, aceitar escanear o código.
4. Sinais de alerta
- Adesivo com relevo, bordas descoladas, impressão diferente do restante da placa ou um QR colado sobre outro.
- Tela do banco mostrando recebedor diferente do estabelecimento, da concessionária ou da loja (nome, CPF/CNPJ, instituição).
- Valor diferente do combinado, ou campo de valor “em aberto” em pagamento que deveria ser fixo.
- Página que pede senha do cartão, código de segurança, token ou senha do banco depois de um QR de cardápio ou estacionamento.
- Pedido para instalar aplicativo fora da loja oficial.
- Código enviado por mensagem, e-mail ou entregue por estranho, especialmente com urgência (“vence hoje”, “sua conta será bloqueada”).
- Aviso inesperado de “novo dispositivo conectado” no seu aplicativo de mensagens.
- Para comerciantes: cliente com pressa que exibe comprovante na tela, sem que o valor apareça na sua conta.
5. Como se prevenir
No dia a dia:
- A regra de ouro: confira o recebedor na tela do banco antes de confirmar. Nome, CPF/CNPJ e instituição precisam bater com quem você pretende pagar. Se não bater, cancele.
- Na dúvida, peça ao atendente o QR gerado na maquininha (dinâmico, com o valor exato) ou digite a chave Pix informada pelo estabelecimento.
- Antes de abrir o link, veja a prévia do endereço que a câmera mostra. Endereço estranho, encurtado ou com erros de grafia: não abra.
- Nunca digite senha, código de segurança do cartão ou token em página aberta por QR de cardápio, estacionamento, cartaz ou mensagem.
- Não instale aplicativos a partir de QR Code; use apenas as lojas oficiais.
- Não escaneie QR oferecido por estranhos, nem para “seguir perfil”, “ganhar brinde” ou “vincular” nada.
- No aplicativo de mensagens, ative a verificação em duas etapas e confira periodicamente a lista de aparelhos conectados, desconectando o que não reconhecer.
- Contas de consumo e parcelas: prefira pagar pelo aplicativo oficial da empresa ou pelo DDA (Débito Direto Autorizado) do seu banco, que mostra os boletos emitidos em seu nome.
- Multa, encomenda, “pendência” ou “B.O.” com QR Code: consulte somente pelos canais oficiais, digitando você mesmo o endereço.
- Ative notificações de cada transação, limites diários de Pix e use cartão virtual nas compras on-line.
Para comerciantes e lojistas:
- Inspecione diariamente as placas com QR Code; prefira QR impresso sob material que denuncie violação ou exibido apenas na maquininha.
- Em lotéricas e caixas: só entregue produto ou dê baixa quando o valor cair na conta. “Agendado” não é “pago”.
- Lojas virtuais: mantenha a plataforma e os plugins atualizados, use autenticação em dois fatores no painel, monitore alterações na página de pagamento e compare pedidos com pagamentos efetivamente recebidos — muitas “vendas abandonadas” podem ser clientes que pagaram para o golpista.
- Confirmado um incidente de segurança com dados de clientes, avalie o dever de comunicação à ANPD e aos titulares (art. 48 da LGPD).
Para empresas (senhas corporativas):
- Treine a equipe para desconfiar de QR Codes em e-mails que pedem login.
- Use autenticação multifator resistente a phishing e alerte que senha corporativa é pessoal e intransferível.
6. Se você já caiu no golpe: o que fazer, na ordem
- Pagou um Pix pelo QR falso? Acione imediatamente o MED — Mecanismo Especial de Devolução pelo próprio aplicativo do banco. Desde fevereiro de 2026, o MED 2.0 tem autoatendimento no app e rastreia o dinheiro por várias contas da cadeia; a devolução depende de haver saldo — por isso, cada minuto conta.
- Digitou dados do cartão? Bloqueie o cartão no app, peça a emissão de um novo e conteste as compras que não reconhecer.
- Digitou senha do banco ou do e-mail? Troque a senha imediatamente, de outro aparelho se possível, e reconfigure a verificação em duas etapas.
- Perdeu o WhatsApp ou viu “novo dispositivo conectado”? Desconecte os aparelhos desconhecidos, reative a conta pelo seu número, ative a verificação em duas etapas e avise seus contatos por outro canal de que não é você quem está pedindo dinheiro.
- Instalou um aplicativo suspeito? Desligue a internet do aparelho, procure o banco e, se possível, faça a restauração do celular com apoio técnico.
- Preserve as provas: fotografe o adesivo/placa ou o boleto, guarde prints da tela de pagamento (com o nome do recebedor), comprovantes, mensagens e endereços das páginas.
- Avise o estabelecimento onde estava o QR — outras pessoas podem estar caindo no mesmo golpe.
- Registre boletim de ocorrência (em muitos estados, on-line) e, havendo, procure a delegacia especializada em crimes cibernéticos.
- Se o banco negar a devolução, recorra à ouvidoria, ao Banco Central e ao consumidor.gov.br/Procon. Pagou em loja virtual comprometida? Registre reclamação também contra a loja (veja o item 9).
- Consulte o Registrato do Banco Central para verificar contas ou empréstimos abertos em seu nome.
Como Delegado, reforço: registre a ocorrência mesmo que o valor seja pequeno. Golpes com QR Code costumam ter muitas vítimas de valores baixos; é a soma dos registros que mostra a dimensão do esquema e permite ligar os casos — como aconteceu em Colatina e em Fernandópolis, onde a ação começou com a denúncia de quem percebeu algo errado.
7. O que a lei prevê: enquadramento penal de cada golpe
| Situação | Enquadramento mais provável | Pena |
|---|---|---|
| Vítima paga Pix por QR falso (adesivo, boleto, loja infectada), acreditando pagar ao credor legítimo | Estelionato — art. 171, CP; discute-se a incidência da fraude eletrônica do §2º-A (ver item 10.1) | Reclusão de 1 a 5 anos e multa (caput) ou de 4 a 8 anos e multa (§2º-A) |
| Vítima digita dados do cartão ou senha em página falsa aberta pelo QR e o golpista depois compra ou transfere sem o consentimento dela | Furto mediante fraude eletrônica — art. 155, §4º-B, CP (ou fraude eletrônica, conforme a corrente adotada) | Reclusão de 4 a 10 anos e multa |
| Comerciante entrega mercadoria diante de Pix agendado ou comprovante falso | Estelionato — art. 171, CP | Reclusão de 1 a 5 anos e multa |
| Invadir o site da loja para trocar o QR Code | Invasão de dispositivo informático — art. 154-A, CP, em concurso com os crimes patrimoniais contra os consumidores | Reclusão de 1 a 4 anos e multa; aumento de 1/3 a 2/3 se houver prejuízo econômico (§2º) |
| Criar, vender ou distribuir o programa malicioso que troca o QR | Art. 154-A, §1º, CP | As mesmas penas do caput |
| Obter controle remoto não autorizado do celular por aplicativo instalado via QR | Art. 154-A, §3º, CP (forma qualificada) | Reclusão de 2 a 5 anos e multa |
| Assumir a conta de mensagens da vítima e pedir dinheiro aos contatos dela | Fraude eletrônica — art. 171, §2º-A, CP, contra cada contato lesado, com discussão sobre o art. 154-A quanto à tomada da conta | Reclusão de 4 a 8 anos e multa |
| Fabricar boleto falso de concessionária | Falsificação de documento particular — art. 298, CP (absorvida se exaurida no estelionato — Súmula 17/STJ) | Reclusão de 1 a 5 anos e multa |
| Forjar multa, notificação oficial ou “B.O.” com QR | Falsificação de documento público — art. 297, CP (idem quanto à absorção) | Reclusão de 2 a 6 anos e multa |
| Ceder conta bancária para receber os valores | Cessão de conta laranja — art. 171, §2º, VII, CP (Lei 15.397/2026) | Reclusão de 1 a 5 anos e multa |
| Grupo estruturado com divisão de tarefas | Organização criminosa — art. 2º da Lei 12.850/2013 | Reclusão de 3 a 8 anos e multa |
| Ocultar ou dissimular a origem dos valores | Lavagem — art. 1º da Lei 9.613/1998 | Reclusão de 3 a 10 anos e multa |
Aumentos de pena relevantes: vítima idosa ou vulnerável (art. 171, §4º, e art. 155, §4º-C, II — de 1/3 até o dobro); servidor mantido fora do país (art. 171, §2º-B, e art. 155, §4º-C, I — de 1/3 a 2/3).
Ação penal: furto e estelionato praticados a partir de 04/05/2026 são de ação pública incondicionada. Já a invasão de dispositivo informático (art. 154-A) continua, em regra, condicionada à representação (art. 154-B), salvo quando praticada contra a Administração Pública ou concessionárias de serviços públicos. Na prática, o lojista cujo site foi invadido precisa representar para que esse crime específico seja processado.
8. Análise dogmática (para concurseiros e operadores do direito)
Os pontos gerais sobre furto mediante fraude eletrônica e fraude eletrônica — incluindo a teoria da consumação, escusas absolutórias e prazos prescricionais — estão detalhados na postagem sobre fraude em cartões (ver “Leia também”). Aqui, concentro-me no que é específico dos golpes com QR Code.
8.1. Conceito
Golpe com QR Code é a fraude patrimonial em que o código bidimensional funciona como meio de indução em erro (a vítima acredita pagar ao credor legítimo) ou como porta de captura de dados, senhas ou do controle do aparelho, usados depois para subtrair valores.
8.2. Objeto jurídico
O patrimônio, em todos os casos. Secundariamente, a fé pública (quando há boleto, multa ou documento falsificado), a liberdade individual na esfera informática e a privacidade (art. 154-A) e a confiança nos meios de pagamento.
8.3. Objeto material
A quantia transferida (moeda escritural), o limite do cartão, a conta de mensagens tomada e os dados capturados. No golpe da loja infectada, os objetos materiais se multiplicam: o sistema da loja (art. 154-A) e o patrimônio de cada consumidor.
8.4. Elementos do tipo
- Ação nuclear: “obter vantagem ilícita, induzindo ou mantendo alguém em erro” (estelionato); “subtrair” (furto mediante fraude); “invadir” ou “instalar vulnerabilidades” (art. 154-A).
- Natureza da ação: predominantemente psíquica/moral — o QR engana a vítima, que pratica o ato de disposição patrimonial. Torna-se física quando o agente usa os dados capturados para ele próprio realizar a transação.
- Execução indireta: o golpista quase nunca está presente; age por meio do adesivo, do boleto, do site ou de terceiros.
- Ação ou omissão: crimes comissivos.
8.5. Classificação quanto ao resultado e prova
Estelionato e furto são materiais; a invasão de dispositivo é formal (consuma-se com a invasão ou instalação com o fim previsto, independentemente de obter dados ou vantagem). A materialidade exige preservação do vestígio: o adesivo ou a placa (perícia documentoscópica), o boleto, o código malicioso no servidor da loja (perícia de informática), os registros da transação e os dados do recebedor (exame direto, art. 158 do CPP); na falta, prova indireta (art. 167 do CPP) — comprovantes, prints e depoimentos.
8.6. Sujeitos
- Ativo: qualquer pessoa (crimes comuns), inclusive quem apenas cola os adesivos, desde que ciente do plano.
- Passivo: o pagador enganado; no adesivo sobreposto, também o comerciante, que deixa de receber; na loja infectada, o lojista (vítima do art. 154-A) e cada consumidor; na tomada da conta de mensagens, o titular da conta e os contatos que transferem dinheiro — hipótese clara de dupla (ou múltipla) subjetividade passiva.
8.7. Elemento subjetivo
Dolo, com o especial fim de obter vantagem ilícita. O art. 154-A exige o fim específico de obter, adulterar ou destruir dados ou informações, ou de instalar vulnerabilidades para obter vantagem ilícita. Não há forma culposa nem preterdolosa.
8.8. Iter criminis
- Atos preparatórios: imprimir e colar adesivos, criar a página falsa, fabricar o boleto — em regra impuníveis como estelionato, salvo se constituírem crime autônomo (falsificação, art. 154-A, §1º).
- Consumação: no estelionato, quando o Pix é liquidado na conta do golpista; no furto, quando a transação sai da esfera da vítima; na invasão, com o ingresso ou a instalação.
- Tentativa: possível — o banco retém a transação para análise, ou a vítima percebe o recebedor errado e cancela.
- Crime impossível: QR Code que não funciona ou leva a página fora do ar, em situação de absoluta ineficácia do meio.
- Arrependimento posterior (art. 16): cabível, pois não há violência nem grave ameaça.
8.9. Concurso de pessoas
Há divisão de tarefas típica: quem desenvolve ou vende o programa malicioso, quem cola os adesivos, quem aborda na rua, quem fornece a conta laranja, quem saca e quem lava. Todos com domínio funcional são coautores. Quem apenas vende a ferramenta em fórum responde pelo art. 154-A, §1º, e poderá ser partícipe dos golpes se aderiu ao plano. O titular da conta que a cede após o crime, sem ajuste prévio, responde pela nova figura do art. 171, §2º, VII, ou por receptação/favorecimento, conforme o caso. Crime culposo e participação culposa: dispensados.
8.10. Crime culposo
Dispensado (não há modalidade culposa). A falta de conferência pela vítima repercute apenas na esfera civil (culpa exclusiva ou concorrente).
8.11. Classificações quanto ao sujeito e à conduta
Crimes comuns, de dano (estelionato e furto) e formal/de perigo ao bem informático (art. 154-A), comissivos.
8.12. Momento consumativo
Instantâneos. O adesivo colado que continua lesando novas vítimas não torna o crime permanente: cada pagamento é um crime novo, o que leva ao concurso (em regra, continuidade delitiva). A pulverização posterior do dinheiro é exaurimento — e pode configurar lavagem.
8.13. Estrutura do tipo e outras classificações
- Plurissubsistentes (admitem fracionamento e tentativa).
- Forma livre no estelionato; forma vinculada com cláusula aberta no §2º-A (“qualquer outro meio fraudulento análogo” — interpretação analógica, na qual o QR Code se encaixa com facilidade).
- Crime a distância e plurilocal: o golpista pode estar em outro estado ou país; servidor no exterior atrai a majorante.
- Delito de intenção: exigem fim especial de agir.
- Crime falho: o golpista faz tudo, mas o banco bloqueia a transação.
- Profissional: o golpe com QR em massa costuma ser meio de vida; a habitualidade criminosa pode afastar a continuidade delitiva.
- Delito de dupla subjetividade passiva: lojista e consumidor; titular da conta de mensagens e seus contatos.
- Tipo misto alternativo: o art. 154-A, §1º (“produz, oferece, distribui, vende ou difunde”) — praticar vários verbos no mesmo contexto é crime único.
- Subsidiariedade expressa: a falsa identidade (art. 307) só incide “se o fato não constitui elemento de crime mais grave”; quando o golpista se passa pela vítima para pedir Pix aos contatos dela, fica absorvida pela fraude eletrônica.
- Não se aplicam: crime habitual, multitudinário, vago, de mera suspeita, de mão própria.
8.14. Concurso de crimes e institutos correlatos
- Súmula 17/STJ: o boleto, a multa ou o “B.O.” falsos, se exauridos no estelionato, são absorvidos. Se o mesmo documento é usado contra várias vítimas, mantém potencialidade lesiva e não é absorvido.
- Invasão da loja + golpes contra consumidores: vítimas e bens jurídicos diversos — concurso material, e não consunção.
- Invasão do celular como passagem para o furto contra a mesma vítima: tende à consunção (crime-meio absorvido pelo crime-fim).
- Vários consumidores lesados pelo mesmo adesivo ou site: crime continuado (art. 71), admitido em crimes patrimoniais sem violência mesmo com vítimas diversas, ou concurso material se houver habitualidade criminosa.
- Crime progressivo: a tomada da conta de mensagens (crime menos grave) é passagem para a fraude contra os contatos.
8.15. Outras classificações especiais
- Delicta facti permanentis: adesivos, boletos e código malicioso deixam vestígios — preservá-los é essencial.
- Ação astuciosa (fraude), sem violência.
- Condicionado × incondicionado: estelionato e furto, incondicionados (fatos a partir de 04/05/2026); art. 154-A, condicionado em regra.
- Crime remetido: o uso de documento falso (art. 304) remete às penas dos arts. 297 e 298.
- Crime internacional: ferramentas vendidas em fóruns e servidores estrangeiros podem exigir cooperação internacional.
- Atentado/empreendimento, delito de circulação e crime militar: dispensados.
8.16. Homicídio culposo e erro médico
Dispensado, sem pertinência.
8.17. Extinção da punibilidade
- Perdão judicial: sem previsão.
- Prescrição em abstrato (art. 109): estelionato caput — 12 anos; fraude eletrônica — 12 anos; furto mediante fraude eletrônica — 16 anos; invasão de dispositivo (caput, máximo de 4 anos) — 8 anos.
- Decadência: relevante para o art. 154-A (representação em 6 meses do conhecimento da autoria) e para estelionatos anteriores a 04/05/2026.
- Escusas absolutórias (art. 181): aplicáveis se o golpe for praticado contra cônjuge, ascendente ou descendente sem violência, salvo vítima com 60 anos ou mais (art. 183, III).
9. Jurisprudência
(Consulta em 26/09/2026. Precedentes em ordem de força vinculante.)
9.1. Súmula 17 do STJ
O falso que se exaure no estelionato, sem mais potencialidade lesiva, é por ele absorvido — aplicável ao boleto falso usado uma única vez. Fonte: STJ — Revista de Súmulas
9.2. Súmula 479 do STJ (Tema 466) — responsabilidade dos bancos
As instituições financeiras respondem objetivamente pelos danos de fortuito interno relativos a fraudes de terceiros em operações bancárias. A pergunta decisiva nos golpes com QR Code é: a fraude nasceu dentro ou fora da esfera do banco? Fonte: TJDFT — Tema 466 do STJ
9.3. Golpe do boleto: quando o banco responde e quando não responde
- REsp 2.077.278/SP (Terceira Turma, j. 03/10/2023, Informativo 791): o banco responde quando os dados usados na fraude têm origem bancária — dados sigilosos que chegaram ao golpista caracterizam falha do serviço. O STJ ainda ponderou que não se pode exigir do consumidor uma conferência milimétrica do boleto.
- REsp 2.046.026/RJ (Terceira Turma, j. 13/06/2023): boleto fraudulento emitido fora da rede bancária, sem participação do banco, caracteriza fato exclusivo de terceiro, afastando a Súmula 479.
- REsp 2.176.783/DF (Rel. Min. Nancy Andrighi): a criação de site mimetizado por terceiro é fato de terceiro que rompe o nexo causal com o banco.
- TJSP — Enunciado 12 da Seção de Direito Privado: no pagamento de boleto falso a destinatário diverso, o ressarcimento pelo banco depende de prova de que o consumidor foi direcionado ao fraudador por preposto ou canal oficial da instituição.
- Em julho de 2026, o STJ divulgou decisão afastando a responsabilidade do banco emissor do boleto pelo prejuízo de cliente que não recebeu produto comprado pela internet.
Síntese prática: QR/boleto falso obtido fora dos canais oficiais tende a ser fortuito externo; se os dados usados pelo golpista vazaram do banco ou o consumidor foi direcionado pelo canal oficial, a tendência é responsabilizar a instituição. Fontes: Techejus — REsp 2.077.278 · ConJur — REsp 2.046.026 · Estratégia — fortuito externo · STJ — notícia de julho de 2026
9.4. Furto mediante fraude × estelionato
O STJ distingue os crimes pelo papel da fraude: no furto, ela burla a vigilância e a vítima é desapossada sem perceber; no estelionato, obtém o consentimento da vítima, que entrega o bem iludida (REsp 1.412.971/PE, Quinta Turma, Rel. Min. Laurita Vaz; reafirmado no CC 181.538/SP, Terceira Seção, DJe 01/09/2021). Aplicado ao QR Code: quem paga o Pix pelo QR falso entrega voluntariamente (estelionato); quem tem dados do cartão capturados e usados depois sofre subtração (furto mediante fraude). Fonte: Inteiro teor do CC 181.538/SP
9.5. Competência
No estelionato praticado mediante transferência de valores (o Pix pelo QR falso), competente é o juízo do domicílio da vítima; com várias vítimas, fixa-se por prevenção (art. 70, §4º, do CPP). No furto mediante fraude eletrônica, prevalece o local da conta da vítima. Nos golpes de massa (loja infectada, adesivos em vários locais), a prevenção e a conexão tendem a concentrar a investigação. Fonte: Postagem do site sobre competência no furto mediante fraude eletrônica
10. Doutrina e pontos controvertidos
10.1. Pix pelo QR falso: estelionato comum ou fraude eletrônica? O §2º-A pune a fraude “cometida com a utilização de informações fornecidas pela vítima ou por terceiro induzido a erro” por redes sociais, telefone, e-mail, duplicação de dispositivo, aplicação de internet “ou qualquer outro meio fraudulento análogo”. Uma leitura restritiva sustenta que, no adesivo sobreposto, a vítima não fornece informação alguma — apenas paga —, o que levaria ao caput (1 a 5 anos). Uma leitura ampla entende que o QR é meio análogo aos listados e que a própria ordem de pagamento, autenticada pela senha da vítima, é a “informação fornecida”, levando ao §2º-A (4 a 8 anos). Na loja virtual infectada, a tese da fraude eletrônica ganha força pelo uso de “aplicação de internet” adulterada. Questão excelente para prova discursiva.
10.2. Dados do cartão digitados em página falsa: §4º-B ou §2º-A? Pelo critério clássico (Capez e doutrina majoritária), o que decide é quem pratica o ato de disposição: se o golpista usa os dados para comprar sem o consentimento do titular, há furto mediante fraude eletrônica. Após a Lei 15.397/2026, que passou a mencionar expressamente as informações “fornecidas pela vítima” no §2º-A, a defesa tende a buscar a desclassificação para a figura de pena máxima menor.
10.3. Tomada da conta de mensagens por QR: há “invasão”? O art. 154-A pune quem “invade” dispositivo informático alheio. Na vinculação por QR, a vítima autoriza a conexão — mas enganada. Parte da doutrina vê consentimento viciado pela fraude, suficiente para a tipicidade; outra parte sustenta que não há invasão quando o acesso é autorizado, restando apenas os crimes patrimoniais contra os contatos. Discute-se, ainda, se a conta em nuvem equivale a “dispositivo informático”.
10.4. O cliente que pagou ao QR falso ainda deve ao comerciante? No campo civil, o art. 309 do Código Civil valida o pagamento feito de boa-fé ao credor putativo. A doutrina diverge sobre sua aplicação ao adesivo sobreposto: de um lado, a aparência criada no estabelecimento do credor protegeria o consumidor diligente; de outro, sustenta-se que o golpista não tem aparência de credor e que o consumidor poderia conferir o recebedor na tela. A solução tende a depender das circunstâncias e da diligência de cada parte.
10.5. Quem responde perante o consumidor da loja infectada? A página de pagamento é parte do serviço da loja; pela lógica do CDC (art. 14), a segurança do checkout integra o risco da atividade do fornecedor. Há, porém, argumento de culpa concorrente se o consumidor ignorou recebedor claramente estranho.
10.6. Pix agendado apresentado como pago. Há estelionato contra o comerciante, que entrega o bem por erro. Discute-se se o comprovante falso exibido no celular é “meio análogo” apto a atrair o §2º-A — a tendência é o caput, pois a informação não foi fornecida pela vítima.
11. Fechamento técnico
Capitulação penal (modelos):
- Adesivo sobreposto ou boleto com QR adulterado: art. 171, caput ou §2º-A, CP, em continuidade delitiva (art. 71), com falso absorvido (Súmula 17/STJ) ou em concurso (arts. 297/298) se reutilizado.
- Loja virtual infectada: art. 154-A, CP (contra o lojista, mediante representação) em concurso material com art. 171, §2º-A (contra cada consumidor), mais art. 155, §4º-B, quanto aos cartões capturados e usados.
- Venda da ferramenta: art. 154-A, §1º, CP.
- QR para tomar conta de mensagens: art. 171, §2º-A, CP contra os contatos lesados, com discussão sobre o art. 154-A; falsa identidade absorvida.
- Pix agendado ou comprovante falso: art. 171, CP.
- Estrutura organizada, contas laranja e ocultação: Lei 12.850/2013, art. 171, §2º, VII, CP e Lei 9.613/1998.
Modus operandi típico: substituição do destino do pagamento (adesivo, boleto, checkout invadido) ou captura de dados/senha/controle da conta por página falsa, aplicativo ou vinculação de dispositivo, seguida de pulverização rápida dos valores em contas de terceiros.
Circunstâncias do crime: exploração do automatismo do pagamento por aproximação da câmera; alvos de massa (comércios movimentados, lotéricas, lojas virtuais desatualizadas); atuação itinerante entre cidades e estados; uso de documentos que imitam concessionárias e órgãos públicos.
Proveito econômico: individualmente baixo a médio, mas multiplicado pelo número de vítimas — no caso das lojas infectadas, cada cliente de cada loja era potencialmente lesado. Justifica investigação patrimonial, bloqueio de valores e medidas assecuratórias sobre as contas recebedoras.
Resumo para compartilhar no WhatsApp
⚠️ ALERTA: GOLPE DO QR CODE Antes de confirmar qualquer Pix por QR Code, confira na tela do banco o NOME e o CNPJ de quem vai receber. Não bateu? Cancele. Passe a mão na placa: adesivo com relevo pode ser QR falso colado por cima. Nunca digite senha ou dados do cartão em página aberta por QR de cardápio, estacionamento ou cartaz. Nunca escaneie QR oferecido por estranhos na rua — pode ser para tomar o seu WhatsApp. Boleto: pague pelo app oficial da empresa ou pelo DDA do banco. Caiu? Peça o MED no app do banco na hora, bloqueie cartões, registre B.O. Compartilhe com sua família. 🛡️ — Delegado Ronaldo Entringe | coachronaldoentringe.com.br
Links externos úteis (para inserir na postagem)
Órgãos públicos e legislação
- Lei nº 15.397/2026 — texto oficial (Planalto)
- Banco Central — Guia do Mecanismo Especial de Devolução (MED)
- Meu BC / Registrato
- Agência Brasil — novas regras de segurança do Pix (MED 2.0)
- Procon-SP — alerta sobre QR Code do Pix trocado em lojas virtuais (Correio da Manhã)
Empresas de segurança e tecnologia
- Kaspersky — golpe que troca o QR Code do Pix em lojas on-line (TNH1/Agência Brasil)
- Kaspersky — recomendações para consumidores e lojistas (TNH1)
- Canaltech — Pix e QR Code: os golpes “invisíveis”
- Boatos.org — o que é verdade e o que é exagero no “adesivo invisível”
Casos noticiados
- Região Noroeste — golpe do QR Code em Fernandópolis (set/2026)
- Folha Vitória — boleto com QR adulterado e Pix agendado falso em lotéricas (set/2026)
- RO24hs — adesivos sobrepostos em comércios e hospitais (jun/2026)
- Notícias do Brasil — QR Code em B.O. forjado (mai/2026)
Leia também
- Fraude em Cartão de Crédito e Débito e Uso Indevido de Senha: casos reais, a lei, o STJ e como se proteger — inserir o link após a publicação
- Estelionato Comum x Fraude Eletrônica: a distinção dogmática e jurisprudencial
- Golpe do Pix Errado e do Comprovante Falso: Como Funciona e Como se Proteger
- Golpe do Código de Verificação do WhatsApp: nunca compartilhe!
- Phishing no WhatsApp: como o link “urgente” rouba seus dados!
- Golpe da Mão Fantasma: como o acesso remoto esvazia sua conta em segundos
- Emprestar a própria conta bancária para o golpista: por que isso agora é crime autônomo
- Competência em Furto Mediante Fraude Eletrônica: o Precedente do STJ
Aviso editorial
Conteúdo de finalidade educativa e preventiva, baseado em fontes públicas, sem identificação de vítimas. Os envolvidos nos casos citados são tratados como suspeitos ou investigados, em respeito à presunção de inocência. As descrições de modus operandi foram limitadas ao necessário para o reconhecimento do golpe, sem detalhes que permitam reproduzi-lo. Informações atualizadas até 26/09/2026; lei e jurisprudência podem mudar.
Chamada para Mentoria
- Alcance a nota máxima e garanta sua vaga nas carreiras jurídicas de elite com uma preparação personalizada e estratégica: dê o próximo passo na sua aprovação na página Coaching.
- Eleve o nível da sua preparação para as carreiras jurídicas de elite com quem possui 15 anos de vivência policial e sólida formação dogmática. Conheça a metodologia de alta performance da nossa mentoria especializada em Coaching
- Prepare-se com quem vivencia a carreira policial e domina o rigor técnico exigido pelas bancas examinadoras mais exigentes: venha para a página Coaching e acelere sua nomeação para Delegado de Polícia.
- Domine a elaboração de peças processuais, a resolução cirúrgica de provas discursivas e a arguição oral de excelência: conheça nossa mentoria avançada acessando a página Coaching.
- Quer treinar peças como essa com correção detalhada, item por item? Conheça a mentoria e acelere sua aprovação no concurso de Delegado.
- Dominar a Peça Técnico-processual é o que separa quem passa de quem só estuda teoria. Na mentoria, você pratica peças reais, com espelho de correção e feedback direto — fale comigo e garanta sua vaga.
- Essa foi só uma resolução comentada. Na mentoria, você redige, eu corrijo, e você aprende exatamente onde a banca cobra pontos. Clique e saiba como funciona.
- Se peças de prisão preventiva, temporária ou busca e apreensão ainda geram dúvida na hora de redigir, é hora de praticar com quem já foi banca e Delegado. Conheça a mentoria.
- Quer praticar peças assim com correção personalizada? Conheça a mentoria.
- Aprovação em concurso de Delegado se constrói treinando peça com quem entende de peça. Vagas limitadas na mentoria — garanta a sua.
Sobre o Autor
Ronaldo Entringe é Delegado de Polícia Civil com 15 anos de experiência de campo e atual Delegado-Chefe da Divisão Especial de Combate à Corrupção (DECOR) no Amapá. Aliando a prática policial à alta academia, é professor de Medicina Legal, mestrando em Ciberdelincuencia pela Universitat Oberta de Catalunya (Espanha) e pós-graduando em Crimes Cibernéticos, Cibersegurança e Inteligência. Escritor e mentor especializado em Carreiras Policiais, ele transforma sua vivência na linha de frente e seu conhecimento estratégico em um método de acompanhamento personalizado, desenhado para guiar candidatos obstinados à aprovação no concurso de Delegado.