Golpe da Mão Fantasma: como o acesso remoto esvazia sua conta em segundos.
1. O que aconteceu
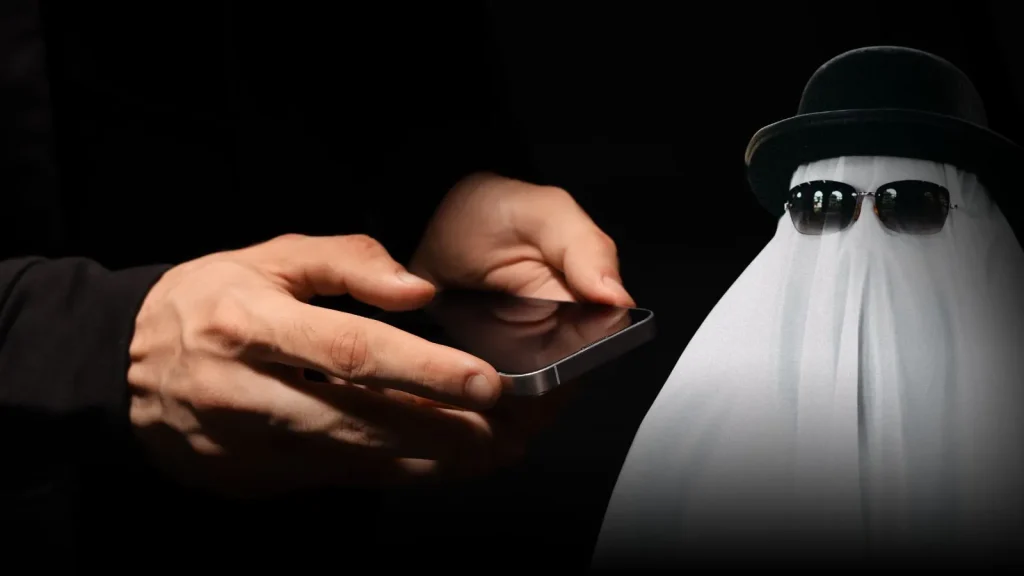
Nos últimos dois anos, cresceu no Brasil um golpe batizado pela imprensa e por empresas de segurança digital de “Golpe da Mão Fantasma” — também chamado de golpe do acesso remoto. Diferente de uma invasão técnica clássica, ele não explora uma falha do aplicativo do banco: explora a confiança da vítima. Relatos de instituições financeiras e de empresas de cibersegurança apontam um crescimento expressivo desse tipo de fraude entre 2024 e 2025, com prejuízos bilionários estimados pelo setor bancário. O padrão se repete em diferentes regiões do país, atingindo tanto pessoas físicas quanto pequenos empresários que dependem do celular para movimentar contas.
Fonte: reportagens de veículos como Canaltech, G1 e blogs institucionais de bancos e fintechs (2025–2026), com base em levantamentos de empresas de cibersegurança e da Federação Brasileira de Bancos (Febraban).
2. Classificação jurídica do fato
O golpe da mão fantasma, a depender de como se consuma, pode configurar mais de um crime em concurso:
- Estelionato mediante fraude eletrônica (art. 171, §2º-A, do Código Penal, incluído pela Lei 14.155/2021) — quando o criminoso induz a vítima a erro para obter vantagem ilícita usando meio eletrônico ou de telemática, com pena aumentada em relação ao estelionato comum;
- Invasão de dispositivo informático (art. 154-A do Código Penal) — quando há instalação de programa que viola indevidamente mecanismo de segurança do aparelho para obter, adulterar ou destruir dados, ou instalar vulnerabilidades para obter vantagem ilícita;
- Furto mediante fraude com uso de dispositivo eletrônico (art. 155, §4º-B, do Código Penal), aplicável quando a transferência bancária ocorre sem o consentimento válido do titular, caracterizando subtração e não simples entrega enganada de valores — a diferenciação técnica entre estelionato e furto qualificado é feita caso a caso pela autoridade policial e pelo Ministério Público, conforme o grau de participação ativa (ou não) da vítima no ato de transferir o dinheiro.
Também pode haver crime de organização criminosa (Lei 12.850/2013) quando a fraude é praticada de forma estruturada, com divisão de tarefas entre quem liga, quem opera o acesso remoto e quem recebe e “lava” os valores desviados (Lei 9.613/1998), especialmente quando o dinheiro é pulverizado entre contas de terceiros (“laranjas”) ou convertido em criptoativos para dificultar o rastreamento.
3. Como o golpe funciona
De forma resumida — e apenas no nível necessário para reconhecimento, não de reprodução —, o golpe segue um roteiro em três etapas:
1) O contato. A vítima recebe uma ligação, SMS ou mensagem de WhatsApp de alguém que se apresenta como funcionário do banco, de uma operadora ou de um órgão oficial. O discurso é sempre urgente: uma “compra suspeita”, um “bloqueio de segurança” ou uma “atualização obrigatória do aplicativo”.
2) A instalação induzida. Sob o pretexto de “ajudar a resolver o problema”, o golpista orienta a vítima a instalar, pela própria loja de aplicativos oficial (Google Play ou App Store), um programa legítimo de acesso remoto — os mesmos usados por equipes de suporte técnico no mundo todo. A vítima, acreditando estar sendo auxiliada, informa um código de conexão e concede as permissões solicitadas.
3) O controle e o desvio. A partir daí, o criminoso passa a enxergar e operar a tela do celular como se estivesse na mão da vítima — daí o nome popular do golpe. Ele acessa o aplicativo do banco, realiza transferências via Pix e, em alguns casos, chega a ocultar notificações ou telas para atrasar a percepção do problema.
O ponto central para o leitor entender: o aplicativo em si não é malicioso nem ilegal — ele é uma ferramenta de suporte técnico genuína. O crime está inteiramente na manipulação psicológica que leva a vítima a instalá-lo e autorizá-lo para uma pessoa errada, e não em qualquer falha de segurança do banco ou do sistema operacional.
4. Sinais de alerta
- Ligação, SMS ou mensagem não solicitada, alegando problema urgente na sua conta ou cartão;
- Pedido para você mesmo instalar um aplicativo de “suporte” ou “acesso remoto” durante o atendimento;
- Solicitação de um código numérico para “confirmar sua identidade” logo após a instalação desse aplicativo;
- Pressa excessiva do interlocutor, resistência a encerrar a ligação e retornar depois, ou recusa em fornecer um protocolo verificável;
- Tela do celular travando, piscando ou “ganhando vida própria” (cursor se movendo sozinho, apps abrindo sem comando).
5. Como se prevenir
- Nenhuma instituição financeira séria pede que você instale um programa de acesso remoto para “resolver” um problema na conta — desconfie sempre que essa sugestão partir de quem ligou para você, e não o contrário;
- Em caso de dúvida sobre a ligação, desligue e retorne apenas pelo número oficial impresso no cartão ou no aplicativo do banco;
- Nunca informe códigos recebidos por SMS ou aplicativo a terceiros, mesmo que a pessoa diga representar o banco;
- Mantenha o sistema operacional do celular e o aplicativo do banco sempre atualizados;
- Utilize autenticação em duas etapas em e-mail, redes sociais e aplicativos financeiros;
- Instale aplicativos apenas de lojas oficiais e evite baixar APKs fora delas;
- Caso já tenha algum aplicativo de acesso remoto instalado por real necessidade de suporte técnico, remova-o assim que o atendimento terminar.
6. Se você já caiu no golpe
- Desconecte imediatamente o celular da internet (desative Wi-Fi e dados móveis) para cortar o acesso remoto em andamento;
- Utilize outro aparelho para contatar o banco pelos canais oficiais e solicitar o bloqueio da conta, do cartão e das chaves Pix;
- Desinstale o aplicativo de acesso remoto e troque imediatamente as senhas de banco, e-mail e redes sociais;
- Se possível, restaure o aparelho para as configurações de fábrica, garantindo a remoção completa de qualquer acesso residual;
- Registre boletim de ocorrência, preferencialmente em delegacia especializada em crimes cibernéticos, reunindo prints de conversas, horários e valores movimentados;
- Formalize reclamação junto ao Banco Central pelo canal de registro de demandas, caso o banco não solucione o caso adequadamente.
7. O que a lei prevê para o autor
Conforme a capitulação aplicável ao caso concreto, a pena pode variar de reclusão de 4 a 8 anos (estelionato com fraude eletrônica, art. 171, §2º-A, CP) a reclusão de 4 a 8 anos também no furto mediante fraude eletrônica (art. 155, §4º-B, CP), além de eventual concurso com invasão de dispositivo informático (art. 154-A, CP) e organização criminosa (Lei 12.850/2013), quando comprovada a atuação estruturada de um grupo. Havendo lavagem dos valores obtidos — por meio de contas-laranja, conversão em criptoativos ou pulverização bancária —, aplica-se ainda a Lei 9.613/1998, com pena de reclusão de 3 a 10 anos. Importante reforçar: em qualquer caso concreto de investigação em curso, os envolvidos devem ser tratados como investigados ou suspeitos até decisão judicial definitiva.
8. Aviso editorial
Este conteúdo tem finalidade exclusivamente educativa e preventiva, elaborado com base em reportagens públicas, alertas de instituições financeiras e dados de empresas de cibersegurança amplamente divulgados. Não há exposição de vítimas, investigados ou casos específicos, e nenhuma etapa técnica de execução do golpe foi detalhada — apenas o padrão observável necessário para que o leitor reconheça e evite cair na fraude. Este texto reflete a legislação vigente na data de publicação; consulte sempre um profissional para orientação sobre um caso concreto.
Leia também
- [Golpe do Pix e estelionato eletrônico: o que diz o art. 171, §2º-A do Código Penal] (link interno — sugestão de post correlato do seu blog)
- [Como funciona a Lei 9.613/1998 e a lavagem de dinheiro no crime cibernético] (link interno — sugestão de post correlato do seu blog)
Links externos sugeridos (fontes institucionais e de mercado)
- Banco Central do Brasil — canal de registro de reclamações (RDR): https://www.bcb.gov.br/acessoinformacao/relatarfraude
- Febraban — alertas de segurança e prevenção a fraudes bancárias: https://portal.febraban.org.br/pagina/3053/33/pt-br/prevencao-fraudes
- Banco do Brasil — orientações sobre o golpe da mão fantasma: https://blog.bb.com.br/como-evitar-golpes-de-acesso-remoto/
- PagBank — como identificar e se proteger do golpe da mão fantasma: https://blog.pagbank.com.br/golpe-da-mao-fantasma
- Kaspersky Brasil — central de alertas sobre fraudes de acesso remoto: https://www.kaspersky.com.br
- SaferNet Brasil — canal de denúncia de crimes cibernéticos: https://www.safernet.org.br