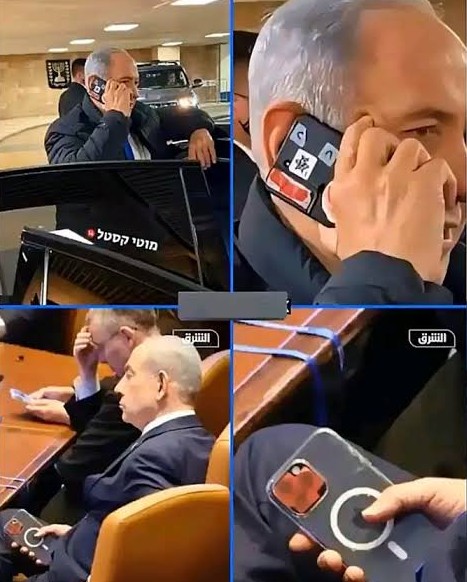
Uma montagem com fotos de chefes de Estado segurando celulares com a câmera tapada por fita adesiva viralizou nas redes com a legenda “não é paranoia”. A pergunta que chegou até mim foi direta: é possível invadir o celular e espionar alguém pela câmera? A resposta é sim — mas a fita resolve só metade do problema, e o caminho mais comum até o seu aparelho não é um superespião estatal, e sim uma conversa bem ensaiada que convence você a abrir a porta.
Antes de tudo, um cuidado: imagens desse tipo, com aparência excessivamente uniforme, costumam ser montagens ou geradas por inteligência artificial para atrair engajamento. A preocupação é legítima; a “prova” apresentada, provavelmente não.
Aviso Editorial
Este conteúdo tem finalidade informativa e educativa. Foi elaborado exclusivamente com base em fontes públicas, citadas ao longo do texto. Vítimas e investigados dos casos mencionados não são identificados, e as descrições de golpes limitam-se ao necessário para que o leitor os reconheça. O texto poderá ser atualizado se surgirem fatos novos.
Resumo em 30 segundos
Programas espiões podem, sim, ligar a câmera e o microfone do celular sem que você perceba. Para o cidadão comum, porém, quase sempre é a própria vítima quem instala o programa, enganada por um falso atendente, um aplicativo falso ou um arquivo disfarçado — ou alguém próximo instala com o aparelho na mão. A fita bloqueia a imagem, mas não o som, nem as mensagens, senhas e o aplicativo do banco.
Afinal, tapar a câmera adianta?
Adianta para o que se propõe: um bloqueio físico impede que a lente capture imagens, e nenhum programa consegue “desligar” uma fita. Por isso a prática virou tendência e já foi admitida publicamente por figuras como Mark Zuckerberg e um ex-diretor do FBI. Mas é preciso ter clareza sobre o que ela não faz:
- Não bloqueia o microfone — e uma conversa gravada costuma valer mais para o criminoso do que uma imagem.
- Não protege mensagens, fotos, senhas e localização, que o programa espião lê diretamente do aparelho.
- Não impede o golpe financeiro: com acesso remoto, o criminoso movimenta o aplicativo do banco sem precisar da câmera.
Há um aliado que pouca gente conhece: desde o iOS 14 e o Android 12, o sistema acende um pontinho verde (e, no iPhone, laranja para o microfone) no alto da tela sempre que algum aplicativo usa a câmera ou o microfone. Se ele aparecer sem que você esteja usando esses recursos, toque nele: o próprio celular mostra qual aplicativo está acessando.
Classificação: que tipo de crime é esse
Estamos diante de invasão de dispositivo informático com instalação de programa espião (spyware), quase sempre viabilizada por engenharia social — a arte de manipular a vítima para que ela mesma entregue o acesso. Conforme a finalidade, a invasão é o primeiro passo para fraude eletrônica, furto mediante fraude, extorsão (sextorsão), perseguição (stalking) e violência psicológica contra a mulher. Os tipos penais estão detalhados mais abaixo.
As 6 portas de entrada: como o criminoso chega à sua câmera e ao seu microfone
Descrevo cada modalidade apenas o suficiente para que você a reconheça — nunca o passo a passo técnico.
1. Falsa central e o “aplicativo de suporte” (golpe da Mão Fantasma)
Abordagem: ligação ou WhatsApp de um suposto funcionário do banco, que informa uma compra suspeita ou uma invasão na conta. Gatilho: medo e urgência. Execução: para “proteger” a conta, ele pede que você instale um aplicativo de suporte ou de segurança — muitas vezes uma ferramenta legítima de acesso remoto — e informe um código. Monetização: com o controle do aparelho, o criminoso vasculha senhas guardadas em notas e conversas e faz transferências pelo aplicativo do banco. Quando Febraban e Polícia Federal emitiram alerta nacional sobre essa modalidade, ela já somava mais de 40 mil boletins de ocorrência.
Regra de ouro: banco nenhum liga pedindo que você instale aplicativo.
2. Aplicativo falso fora da loja oficial
Abordagem: anúncio, SMS ou site que imita a loja oficial, oferecendo um aplicativo de “reembolso do INSS”, “acompanhamento do pagamento do FGC”, jogo com prêmios ou versão “turbinada” de app conhecido. Gatilho: ganância e esperança de receber dinheiro. Execução: depois de instalado, o aplicativo insiste em pedir a permissão de acessibilidade — recurso criado para pessoas com deficiência que, nas mãos erradas, permite ler a tela e “tocar” nela pelo usuário. Monetização: roubo de senhas, transferências automáticas e controle remoto. Em 2026, a Kaspersky identificou um falso app do INSS e um falso app do FGC distribuindo trojans bancários desenvolvidos por criminosos brasileiros.
3. Arquivo ou link disfarçado
Abordagem: “segue o comprovante”, “olha as fotos da festa”, “sua nota fiscal”, “vote no meu sobrinho”. Gatilho: curiosidade e confiança no remetente — muitas vezes a conta de um amigo já invadida. Execução: o arquivo ou link leva à instalação de um programa malicioso. Monetização: espionagem, roubo de contas e uso do seu WhatsApp para fazer novas vítimas.
4. Stalkerware: o espião instalado por quem tem acesso ao seu aparelho
É a modalidade mais ligada à câmera e ao microfone — e a mais silenciosa. Abordagem: não há abordagem; o agressor é alguém próximo (parceiro, ex-companheiro, familiar) que conhece ou observa sua senha e pega o celular por alguns minutos. Gatilho: confiança e convivência. Execução: instalação de aplicativo de “monitoramento” que se esconde e envia mensagens, localização, fotos e até áudio ambiente. Finalidade: controle, perseguição, chantagem. Segundo a Kaspersky, o Brasil ficou entre os três países com mais usuários afetados por stalkerware em 2025.
5. Falso suporte técnico e falso alerta de vírus
Abordagem: uma janela alarmante no navegador (“seu celular está infectado!”) ou um contato de suposto técnico. Gatilho: susto. Execução: o botão “limpar agora” instala justamente o programa malicioso, ou o “técnico” pede acesso remoto. Monetização: cobrança por serviço falso, roubo de dados e acesso ao banco.
6. O blefe do “hackeei sua câmera” (sextorsão por e-mail ou mensagem)
Abordagem: mensagem afirmando que o criminoso invadiu sua câmera e gravou você em momento íntimo — às vezes citando uma senha antiga sua, obtida em vazamentos de dados, para parecer verdadeiro. Gatilho: vergonha e medo. Execução e monetização: exigência de pagamento em Pix ou criptomoeda. Na grande maioria dos casos, não existe vídeo algum: é chantagem em massa. Não pague, não responda, troque a senha citada e registre ocorrência.
E os líderes mundiais? Por que eles tapam a câmera
Autoridades de alto nível são alvo de outra categoria de ameaça: programas espiões de uso governamental, como o Pegasus, da empresa israelense NSO Group. Investigações jornalísticas e de organizações de direitos humanos mostraram que esse tipo de ferramenta pode infectar o aparelho sem nenhum clique da vítima (o chamado ataque “clique zero”) e ativar câmera e microfone remotamente. Para quem guarda segredos de Estado, a fita é uma camada barata de proteção — mas, por não bloquear o som, essas autoridades também deixam o celular fora de salas sensíveis. Para o cidadão comum, esse cenário é raro; o risco real está nas cinco primeiras portas acima.
Gatilhos psicológicos explorados
- Medo: “sua conta foi invadida”, “seu celular está com vírus”, “tenho um vídeo seu”.
- Urgência: “precisamos agir agora ou você perde tudo”.
- Autoridade: falso gerente, falso técnico, falso policial.
- Ganância e esperança: reembolso, prêmio, dinheiro a receber.
- Afeto e confiança: mensagem que parece vir de amigo; parceiro que pede o celular “só um minuto”.
- Vergonha: a chantagem sexual aposta que a vítima não vai procurar a polícia.
Efeitos criminosos: o que o invasor faz com o acesso
- Esvaziar contas bancárias por Pix, contratar empréstimos e usar cartões.
- Capturar imagens e áudio para chantagem (sextorsão) ou para vender.
- Ler conversas e acompanhar a localização em tempo real — base para perseguição e violência doméstica.
- Assumir o WhatsApp e redes sociais para aplicar golpes em familiares e amigos.
- Obter segredos comerciais, dados de clientes e informações de investigações, no caso de empresários, advogados, jornalistas e servidores públicos.
Quais crimes o invasor pode cometer
Em linguagem simples, e sem pretensão de esgotar o tema (o enquadramento depende das circunstâncias de cada caso):
- Invasão de dispositivo informático (art. 154-A do Código Penal) — criado pela Lei 12.737/2012 e endurecido pela Lei 14.155/2021: reclusão de 1 a 4 anos e multa. Se a invasão permite obter o conteúdo de comunicações privadas ou o controle remoto não autorizado do aparelho, a pena sobe para 2 a 5 anos (§ 3º). Há aumento se houver prejuízo econômico (§ 2º) ou divulgação do material (§ 4º). Curiosidade ligada à imagem viral: a pena aumenta de um terço à metade quando a vítima é Presidente da República, governador, prefeito ou outras altas autoridades (§ 5º). Quem produz, vende ou distribui o programa espião responde pelas mesmas penas (§ 1º).
- Fraude eletrônica (art. 171, § 2º-A, CP) — quando a vítima é enganada e ela mesma transfere o dinheiro: reclusão de 4 a 8 anos e multa.
- Furto mediante fraude eletrônica (art. 155, § 4º-B, CP) — quando o criminoso, com o acesso remoto, ele próprio subtrai os valores: reclusão de 4 a 8 anos e multa.
- Extorsão (art. 158, CP) — a sextorsão, com exigência de dinheiro sob ameaça de divulgar imagens: reclusão de 4 a 10 anos e multa.
- Interceptação e captação ambiental clandestinas (arts. 10 e 10-A da Lei 9.296/1996) — escutar ou gravar conversas de terceiros pelo microfone do aparelho invadido, sem ordem judicial: reclusão de 2 a 4 anos.
- Perseguição/stalking (art. 147-A, CP) — vigilância reiterada que invade a privacidade: reclusão de 6 meses a 2 anos e multa, com aumento de metade se praticada contra mulher por razões da condição do sexo feminino.
- Violência psicológica contra a mulher (art. 147-B, CP) e Lei Maria da Penha (Lei 11.340/2006) — a vigilância constante é expressamente citada como forma de violência psicológica, o que permite pedir medidas protetivas de urgência.
- Registro não autorizado da intimidade sexual (art. 216-B, CP) e divulgação de cena de sexo ou nudez (art. 218-C, CP), quando imagens íntimas são captadas ou espalhadas.
- ECA (arts. 240, 241-A e 241-D) — se a vítima for criança ou adolescente, as penas são muito mais graves.
- LGPD (Lei 13.709/2018) — não cria crimes, mas reforça a responsabilidade civil e administrativa de quem trata dados pessoais de forma ilícita, inclusive empresas que deixam vazar dados usados nesses golpes.
Na prática, é comum o concurso de crimes: a mesma conduta pode reunir invasão de dispositivo, perseguição e extorsão. Além da esfera penal, o autor responde civilmente pelos danos morais e materiais causados.
Sinais de alerta: checklist
- ☐ O pontinho verde ou laranja acende sem que você esteja usando câmera ou microfone.
- ☐ Aplicativo desconhecido na lista de apps, ou um app simples (lanterna, calculadora, jogo) com permissão de câmera, microfone ou acessibilidade.
- ☐ Bateria descarregando rápido, aparelho aquecendo parado e consumo de dados fora do normal.
- ☐ Alguém sabe de conversas, lugares ou fotos que você não compartilhou.
- ☐ Qualquer pedido para instalar aplicativo feito por telefone, mensagem ou “suporte”.
- ☐ Um aplicativo que insiste, repetidamente, em pedir permissão de acessibilidade.
- ☐ Mensagem dizendo que você foi filmado e precisa pagar para o vídeo não ser divulgado.
Esses sinais são indícios, não prova. Bateria fraca, por exemplo, pode ser só desgaste. Na dúvida, siga os passos de mitigação abaixo.
Prevenção: 10 medidas práticas
- Nunca instale aplicativo a pedido de quem ligou ou mandou mensagem. Desligue e ligue você para o número oficial do banco, de preferência de outro aparelho.
- Baixe aplicativos só da Google Play e da App Store, e desconfie de páginas que “imitam” a loja.
- Nunca conceda permissão de acessibilidade a aplicativo que não seja de sua total confiança.
- Revise as permissões a cada mês: em Configurações › Privacidade, veja quais apps acessam câmera e microfone e retire o que não faz sentido.
- Proteja o desbloqueio: senha forte ou biometria, bloqueio automático rápido e não compartilhe a senha do celular — nem com o parceiro.
- Mantenha sistema e aplicativos atualizados: as atualizações fecham as brechas que os programas espiões exploram.
- Ative a verificação em duas etapas no WhatsApp, e-mail, redes sociais e bancos.
- Não guarde senhas em notas, prints ou conversas; use um gerenciador de senhas.
- Configure limites de Pix mais baixos, principalmente no período noturno, e ative alertas de transação.
- Use a fita ou capa com tampa deslizante como complemento, não como única defesa. Em reuniões sensíveis, deixe o celular fora da sala.
Mitigação: desconfio que meu celular foi invadido. E agora?
- Se o golpe está acontecendo agora (alguém controla a tela): corte a internet — desligue Wi-Fi e dados móveis ou ative o modo avião — e ligue imediatamente para o banco de outro aparelho.
- Antes de apagar qualquer coisa, preserve as provas: prints do aplicativo suspeito, das permissões, das mensagens recebidas, com data e hora.
- Troque as senhas a partir de outro aparelho confiável (e-mail, banco, WhatsApp, redes) e encerre sessões abertas em outros dispositivos.
- Retire permissões e desinstale o aplicativo suspeito; se ele impedir a remoção, procure assistência técnica de confiança ou a perícia policial.
- Em último caso, restaure o aparelho às configurações de fábrica, depois de preservar as provas e fazer cópia dos seus dados pessoais.
Atenção especial para vítimas de violência doméstica: se você suspeita que o espião foi instalado pelo parceiro ou ex-parceiro, remover o aplicativo pode alertar o agressor. Antes de agir, procure a Delegacia da Mulher, o Ligue 180 ou um serviço de apoio para montar um plano de segurança; se possível, use um aparelho que ele não conheça para pedir ajuda.
Já fui vítima: o que fazer
- Banco, imediatamente: peça o bloqueio das contas e cartões e a abertura do MED (Mecanismo Especial de Devolução) do Pix — quanto mais rápido, maior a chance de recuperar valores.
- Preserve as provas: prints com URL, número de telefone, perfil, data e hora; não apague conversas nem o histórico de chamadas; guarde comprovantes.
- Registre boletim de ocorrência, presencialmente ou pela delegacia virtual do seu estado. Em caso de stalkerware ou sextorsão, informe isso expressamente: o aparelho pode ser periciado.
- Peça medidas protetivas se o autor for parceiro, ex-parceiro ou familiar (Lei Maria da Penha).
- Denuncie à plataforma (WhatsApp, Instagram, loja de aplicativos) e, em caso de imagens íntimas, peça a remoção do conteúdo. A SaferNet Brasil oferece orientação gratuita.
- Consulte o Registrato, do Banco Central, para verificar se abriram contas, chaves Pix ou empréstimos em seu nome.
- Se o banco negar o ressarcimento, registre reclamação no consumidor.gov.br e no Banco Central, e avalie buscar orientação jurídica.
Sextorsão: não pague. O pagamento quase nunca encerra a chantagem — costuma iniciar novas cobranças.
Quem está mais exposto
- Idosos: alvo preferencial da falsa central e do falso suporte. Combine com seus pais e avós uma regra simples: “banco nunca pede para instalar nada”.
- Mulheres em relacionamentos abusivos: principal público atingido pelo stalkerware. Desconfie de presentes de celular “já configurado”.
- Crianças e adolescentes: vulneráveis a aplicativos e jogos falsos e a aliciadores que pedem imagens. Use controle parental e mantenha diálogo aberto.
- Empresários, advogados, jornalistas e servidores públicos: alvos de espionagem por informação. Celulares corporativos com política de segurança e reuniões sensíveis sem aparelhos na sala.
Casos reais
TJDFT, agosto de 2026. A 5ª Turma Cível do Tribunal de Justiça do Distrito Federal condenou um homem e o filho a indenizarem uma mulher por instalarem aplicativo espião no celular dela. A perícia criminal constatou que o programa monitorava chamadas, mensagens, teclas digitadas, fotos, localização e redes sociais, e o material chegou a ser usado para intimidá-la. O tribunal enquadrou a conduta como violência psicológica e moral da Lei Maria da Penha e elevou a indenização para R$ 12 mil.
Polícia Civil de Minas Gerais, janeiro de 2024. Em investigação por crimes sexuais e exploração de uma mulher ao longo de quatro anos, a polícia apurou que o investigado instalou um aplicativo espião no celular da vítima, passando a acessar chamadas, mensagens, localização e até a escuta ambiental. Entre os crimes investigados estava a invasão de dispositivo informático.
Polícia Civil do Pará, Salinópolis. Um homem foi preso em flagrante por ameaça majorada em concurso com invasão de dispositivo informático, por ter ameaçado a ex-companheira e tentado acessar as conversas dela — exemplo de como a invasão do celular costuma andar junto com a violência doméstica, aqui mesmo na nossa região.
Opinião do Autor
Na delegacia, raramente encontro vítimas de “hackers geniais”. O que encontro, quase sempre, são pessoas que foram convencidas, por alguns minutos de conversa bem ensaiada, a instalar o programa com as próprias mãos — ou que tiveram o celular manipulado por alguém da própria casa. Por isso digo que a fita na câmera é um bom hábito, mas o verdadeiro bloqueio está na atitude: desconfiar de quem pede para instalar, não emprestar o aparelho desbloqueado e prestar atenção ao pontinho verde. E, sobretudo, procurar a polícia. Quem cai em golpe não deve sentir vergonha: a culpa é de quem engana. Cada ocorrência registrada e cada celular preservado para perícia ajudam a chegar a quem está do outro lado da tela.
Ronaldo Entringe, Delegado de Polícia Civil
Aviso de Atualização Legal: Este conteúdo reflete o panorama legislativo e o entendimento dos tribunais vigentes em novembro de 2026. Considerando a suscetibilidade de alterações no cenário normativo, recomenda-se a validação das diretrizes atuais antes de qualquer tomada de decisão. A presente publicação destina-se exclusivamente a fins informativos, não substituindo uma análise técnica e individualizada da matéria.
Fontes
- Só paranoia? O que explica cada vez mais pessoas cobrirem as câmeras dos celulares com fita adesiva — Jornal Correio, 19/12/2025.
- Por qué cubrir la cámara del celular se ha convertido en una de las recomendaciones más insistentes de los expertos — El Imparcial, 19/11/2025.
- O significado do ponto verde no celular — Estado de Minas, 23/05/2026.
- Golpe da Mão Fantasma: 8 dicas para se proteger — Serasa (alerta Febraban/Polícia Federal).
- Novo golpe do INSS: aplicativo falso rouba senhas e dados bancários — Olhar Digital, 13/03/2026.
- Golpistas usam app falso do FGC para roubar dados e minerar criptomoedas — Tecnoblog, 2026.
- Vírus que rouba PIX: entenda como funciona e saiba como se proteger — TNH1/CNN Brasil, 17/04/2025.
- Abuso digital: la amenaza invisible que ya afecta a casi la mitad de los adultos — News in America (dados Kaspersky), 2026.
- CPJ Safety Advisory: Protecting against Pegasus spyware — Committee to Protect Journalists.
- Cartilha ensina como se proteger de códigos maliciosos na internet (CERT.br) — Agência Brasil, 21/07/2023.
- TJDFT condena filho e ex-companheiro por espionarem mulher com aplicativo instalado no celular — IBDFAM, 14/08/2026.
- Homem é preso após estuprar e obrigar mulher a se prostituir em Camaçari — Jornal Correio, 26/01/2024.
- Invasão de celular e ameaça a ex terminam em prisão no Pará — Diário do Pará.
- IBDFAM — TJDFT condena filho e ex-companheiro por espionarem mulher com aplicativo
- Serasa — Golpe da Mão Fantasma
- News in America — Abuso digital (dados Kaspersky)
- Olhar Digital — App falso do INSS
- Estado de Minas — O ponto verde no celular
- CPJ — Pegasus spyware
- Diário do Pará — Invasão de celular e ameaça a ex
Leia também
- “Segue o comprovante”: o arquivo disfarçado que instala um espião no seu celular e no seu computador
- “Seu celular está com vírus!”: o falso alerta que transforma o susto em golpe
- Invasão de Dispositivo Informático: Art. 154-A do CP e “Stalkerware”
- RAT Bancário: como hackers invadiram contas e lavaram R$ 10 milhões de reais
- Aparelhos conectados e verificação em duas etapas: o checklist de 2 minutos que blinda o seu WhatsApp
- Senhas Seguras: como criar, guardar e escapar dos golpes que roubam seus acessos
Chamada para Mentoria
Invasão de dispositivo informático, fraude eletrônica, captação ambiental clandestina e a interface com a Lei Maria da Penha são temas cada vez mais cobrados nas provas objetivas, discursivas e orais para Delegado de Polícia — inclusive na redação de representações por quebra de sigilo e de peças de polícia judiciária.
Se você quer se preparar com método, estratégia e a visão de quem vive a investigação de crimes cibernéticos na prática, conheça a Mentoria para Concurso de Delegado de Polícia.
Sobre o Autor
Ronaldo Entringe é Delegado de Polícia Civil do Estado do Amapá e Delegado-Chefe da Divisão Especial de Combate à Corrupção (DECOR/PCAP), com 15 anos de experiência policial. Professor de Medicina Legal e escritor, é mestrando em Ciberdelincuencia pela Universitat Oberta de Catalunya (UOC) e pós-graduando em Crimes Cibernéticos, Cibersegurança e Inteligência pelo Instituto Rogério Greco. Atua como mentor de candidatos às carreiras policiais e de futuros Delegados de Polícia.