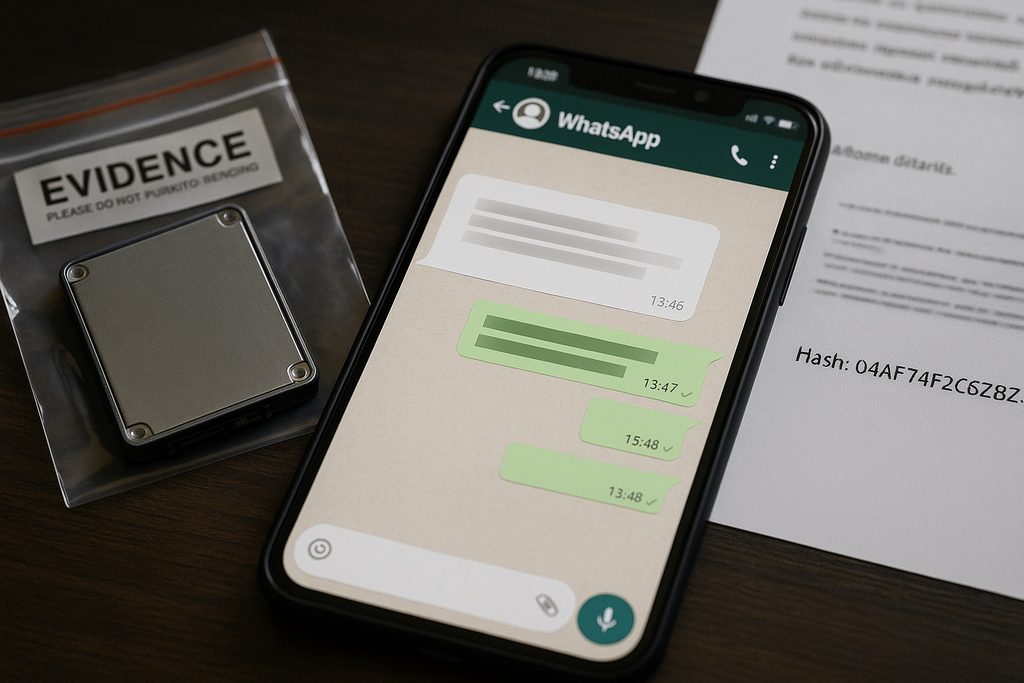
Um celular é apreendido numa investigação de tráfico. Meses depois, no tribunal, a defesa faz uma pergunta simples: “como sabemos que as conversas apresentadas hoje são as mesmas que estavam no aparelho no dia da apreensão?”. Se a polícia não tiver uma resposta técnica, a prova pode ir para o lixo e, com ela, a condenação. Essa resposta tem nome: código hash. É uma sequência de letras e números que funciona como a impressão digital de um arquivo e que, cada vez mais, decide processos criminais no Brasil.
Esta é a postagem-guia (pilar) do site sobre o código hash. Aqui você vai entender, em linguagem simples, o que ele é, para que serve, quais são os tipos, como e quando deve ser usado, se ele pode ser “alterado” para condenar ou absolver alguém, o que os tribunais vêm decidindo e como ele ajuda a vítima de golpe a guardar provas que valem na Justiça.
Aviso Editorial
Este conteúdo tem finalidade informativa e educativa. Foi elaborado exclusivamente com base em fontes públicas, citadas ao longo do texto. Os casos ilustrativos são fictícios e não se referem a pessoas ou instituições reais; nos casos reais, não são expostos dados de partes ou vítimas. O texto será atualizado se surgirem fatos, decisões ou mudanças legislativas relevantes.
1. Resumo
O hash é um código calculado a partir do conteúdo de um arquivo. Arquivo igual gera sempre o mesmo código; qualquer mudança, por menor que seja, gera um código completamente diferente. Por isso, quando a polícia calcula e registra o hash no momento da apreensão, qualquer pessoa pode conferir, depois, se a prova continua intacta. Sem esse registro, a defesa ganha um argumento forte para pedir que a prova seja descartada.
2. Conceito: o que é o código hash
Hash (ou “função hash”) é um cálculo matemático que transforma qualquer conteúdo digital, seja uma foto, um áudio, uma conversa de WhatsApp ou o disco inteiro de um computador, em um código de tamanho fixo. Esse código é chamado de valor hash, resumo ou assinatura do arquivo.
Uma comparação ajuda. Pense no hash como a impressão digital de uma pessoa: ela não mostra quem a pessoa é, nem conta a sua história, mas identifica aquela pessoa com segurança. Se alguém trocar a pessoa, a digital não confere. Com o arquivo é igual: o hash não revela o conteúdo, mas denuncia qualquer troca ou alteração.
Um exemplo de valor hash (algoritmo SHA-256) tem esta aparência: uma sequência de 64 caracteres, letras de “a” a “f” e números de 0 a 9. Basta mudar uma vírgula no arquivo para que a sequência inteira seja outra.
3. Características
- Determinismo: o mesmo arquivo, calculado com o mesmo algoritmo, gera sempre o mesmo hash, em qualquer computador do mundo. É isso que permite à defesa, ao juiz e ao perito conferirem o trabalho da polícia.
- Tamanho fixo: um arquivo de texto de uma linha e um disco de 1 terabyte geram códigos do mesmo tamanho.
- Efeito avalanche: a alteração de um único bit (a menor unidade de informação) muda o código por completo. Não existe “hash parecido” para arquivo parecido.
- Mão única: não é possível reconstruir o arquivo a partir do hash. Ele identifica, mas não revela.
- Resistência a colisão: não deve ser viável encontrar dois arquivos diferentes com o mesmo hash. Essa é a característica que separa os algoritmos seguros dos ultrapassados, como veremos adiante.
4. Finalidades: para que serve
- Garantir a integridade da prova: é a finalidade mais importante no processo penal. O hash demonstra a chamada mesmidade: o arquivo analisado pelo juiz é exatamente o mesmo que foi apreendido.
- Identificar arquivos conhecidos: programas maliciosos (malware), aplicativos falsos usados em golpes e material de abuso sexual infantil já catalogado são reconhecidos pelo hash em bancos de dados de empresas de segurança e de autoridades.
- Proteger senhas: sites e aplicativos sérios não guardam a sua senha, e sim o hash dela. Quando você digita a senha, o sistema calcula o hash e compara.
- Registrar transações em blockchain: cada transação de criptomoeda é identificada por um hash, o que permite rastrear o caminho do dinheiro.
- Assinatura digital e certificação: documentos assinados digitalmente usam o hash para provar que não foram modificados depois da assinatura.
5. Tipos de hash
Existem vários algoritmos (as “receitas” de cálculo). Para a prova penal, o que importa é saber quais ainda são confiáveis:
| Algoritmo | Tamanho do código | Situação para uso como prova |
|---|---|---|
| MD5 | 128 bits (32 caracteres) | Obsoleto: já se produzem colisões na prática. Só deve aparecer ao lado de um algoritmo forte. |
| SHA-1 | 160 bits (40 caracteres) | Quebrado desde 2017 (caso SHAttered). Não deve ser usado sozinho. |
| SHA-256 e SHA-512 (família SHA-2) | 256 e 512 bits | Padrão atual da perícia digital. |
| SHA-3 | Variável | Alternativa moderna e segura. |
| bcrypt, scrypt, Argon2 | Variável | Próprios para guardar senhas, não para provar integridade de arquivos. |
| Hash perceptual (ex.: PhotoDNA) | Variável | Reconhece imagens semelhantes (mesmo redimensionadas); usado por plataformas no combate ao abuso sexual infantil. |
O alerta sobre os algoritmos antigos não é teórico. Em 2017, pesquisadores do Google e do instituto holandês CWI apresentaram dois arquivos PDF com conteúdos diferentes e o mesmo hash SHA-1, no ataque que ficou conhecido como SHAttered. Normas técnicas internacionais (RFCs 6151 e 6194) já recomendavam abandonar MD5 e SHA-1 em aplicações de segurança e migrar para SHA-256 ou SHA-3.
6. Modo de uso: como o hash entra na investigação
O hash é o “lacre” da prova digital. Assim como o perito lacra uma arma apreendida, o hash “lacra” o arquivo. O roteiro de boas práticas, alinhado aos arts. 158-A a 158-F do Código de Processo Penal e à norma ABNT NBR ISO/IEC 27037, é o seguinte:
- Preservar o aparelho: isolar o celular da rede (modo avião ou bolsa de bloqueio de sinal) para impedir apagamento remoto, e não “navegar” pelo aparelho para tirar fotos ou prints.
- Extrair ou espelhar com ferramenta forense: a cópia é feita por software ou equipamento próprio, de preferência com bloqueio de escrita, para que o original não seja modificado.
- Calcular o hash imediatamente: antes de qualquer análise, com algoritmo forte (SHA-256 ou SHA-512). Se o sistema exigir MD5 por compatibilidade, registra-se também um algoritmo forte.
- Documentar: o valor do hash vai para o auto de apreensão, o termo de extração ou o laudo, com data, hora, ferramenta, versão e nome do responsável.
- Conferir a cada etapa: sempre que a prova muda de mãos (perito, delegacia, Ministério Público, defesa, juízo), o hash é recalculado e comparado. Se bater, a prova está íntegra.
- Dar acesso à defesa: a cópia entregue à defesa, acompanhada do hash, permite o contraditório técnico, inclusive por assistente técnico.
Para arquivos comuns, qualquer pessoa consegue calcular um hash com ferramentas do próprio sistema operacional (no Windows, o comando certutil -hashfile nome-do-arquivo SHA256; no Linux, sha256sum nome-do-arquivo). É uma conferência simples, que não exige programas pagos.
7. Quando o hash deve ser usado
- Apreensão e extração de dados de celulares, computadores, pendrives, HDs e cartões de memória.
- Mídias de interceptação telefônica e telemática.
- Dados recebidos de provedores e plataformas (Google, Meta, operadoras) em quebras de sigilo.
- Imagens de câmeras de segurança copiadas de estabelecimentos.
- Arquivos entregues por vítimas no registro da ocorrência: prints, conversas exportadas, áudios, comprovantes e vídeos.
- Cópias entregues à defesa e ao juízo, e documentos juntados aos autos eletrônicos.
8. O hash pode ser alterado para condenar ou absolver alguém?
É a dúvida mais comum, e a resposta exige precisão. O hash, em si, não se “altera”: ele é sempre recalculado a partir do arquivo. Se o arquivo for adulterado, o novo hash será diferente, e é justamente isso que denuncia a fraude. Os riscos reais estão em outros pontos:
- Fraude no papel, não na matemática: alguém altera o arquivo e também substitui o valor de hash anotado no documento. Por isso o hash precisa ser registrado no ato da coleta, em documento assinado, com cópia às partes. Quanto mais cedo e mais compartilhado o registro, menor a chance de fraude.
- Algoritmo fraco: com MD5 ou SHA-1, é tecnicamente possível produzir dois arquivos diferentes com o mesmo código. Com SHA-256, isso é inviável com a tecnologia atual.
- Hash calculado tarde: se o hash só é gerado depois de alguém ter manuseado o aparelho, ele prova a integridade a partir daquele momento, mas não antes. O hash protege o que vem depois dele, nunca o que veio antes.
- Ausência de hash: não significa que houve adulteração, mas impede que se demonstre que não houve. É aqui que a defesa costuma buscar o “esvaziamento” da prova, alegando quebra da cadeia de custódia.
Em resumo: o hash bem feito protege tanto o investigado (contra provas plantadas) quanto a sociedade (contra a anulação de provas verdadeiras). Ele não serve para “inclinar” um processo; serve para que ninguém consiga inclinar.
9. Crimes ligados à adulteração da prova digital e capitulação penal
Quem adultera, troca ou apaga prova digital, seja agente público, parte, perito ou terceiro, pode responder por diferentes crimes, conforme a conduta e a qualidade de quem a pratica:
| Conduta | Tipo penal | Pena |
|---|---|---|
| Inovar artificiosamente o estado de coisa (inclusive arquivo) para induzir juiz ou perito a erro | Fraude processual – art. 347 do CP | Detenção de 3 meses a 2 anos e multa, aplicadas em dobro se a finalidade for produzir efeito em processo penal (parágrafo único) |
| Remover vestígios de local isolado antes da liberação pelo perito | Art. 158-C, § 2º, do CPP, que remete à fraude processual (art. 347 do CP) | A da fraude processual |
| Agente público que, em diligência, investigação ou processo, inova artificiosamente o estado de coisa para responsabilizar alguém ou eximir-se de responsabilidade | Abuso de autoridade – art. 23 da Lei 13.869/2019 | Detenção de 1 a 4 anos e multa |
| Inserir dado falso em laudo, termo ou auto, inclusive valor de hash diverso do real | Falsidade ideológica – art. 299 do CP | Reclusão de 1 a 5 anos e multa (documento público) |
| Destruir, suprimir ou ocultar documento público ou particular verdadeiro | Supressão de documento – art. 305 do CP | Reclusão de 2 a 6 anos e multa (documento público) |
| Funcionário autorizado que insere dados falsos ou altera ou exclui dados corretos em sistema da Administração | Art. 313-A do CP | Reclusão de 2 a 12 anos e multa |
| Funcionário que modifica ou altera sistema de informações sem autorização | Art. 313-B do CP | Detenção de 3 meses a 2 anos e multa |
| Perito que faz afirmação falsa ou cala a verdade em laudo | Falsa perícia – art. 342 do CP | Reclusão de 2 a 4 anos e multa |
| Invadir aparelho apreendido ou de terceiro para adulterar ou destruir dados | Invasão de dispositivo informático – art. 154-A do CP (Lei 14.155/2021) | Reclusão de 1 a 4 anos e multa |
Observações práticas, úteis também para quem estuda para concursos:
- Especialidade: se o autor é agente público e age com a finalidade de prejudicar ou beneficiar alguém, o art. 23 da Lei de Abuso de Autoridade tende a prevalecer sobre a fraude processual comum.
- Quebra da cadeia de custódia não é crime por si só. Falhas de procedimento, sem dolo de fraudar, geram consequências processuais (descarte ou menor peso da prova), e eventualmente disciplinares, mas não automaticamente responsabilidade penal.
- Prova derivada: quando a prova digital é considerada inadmissível, as provas obtidas a partir dela também podem cair, pela teoria dos frutos da árvore envenenada (art. 157, § 1º, do CPP), salvo fonte independente ou ausência de nexo causal.
10. Casos reais: o que os tribunais decidiram
Computadores sem hash: provas descartadas (STJ, 2023)
No AgRg no RHC 143.169/RJ, a Quinta Turma do STJ analisou computadores apreendidos numa investigação de furtos eletrônicos. Como a polícia não adotou cuidados para garantir que os dados examinados eram os mesmos apreendidos, o tribunal considerou as provas inadmissíveis, assim como as delas derivadas. O voto vencedor citou expressamente o uso do algoritmo hash como exemplo da cautela que faltou.
Prints tirados direto do celular apreendido (STJ, 2024)
No AgRg no HC 828.054/RN (Informativo 811), policiais pegaram um celular apreendido, que estava ligado e desbloqueado, e fotografaram as conversas diretamente da tela, sem ferramenta forense nem registro de hash. A Quinta Turma, sob relatoria do Ministro Joel Ilan Paciornik, entendeu que houve quebra da cadeia de custódia e declarou a prova digital imprestável, destacando que dados digitais podem ser alterados com facilidade e sem deixar sinais visíveis. Analisamos um caso semelhante, envolvendo vídeo sem metadados, na postagem Celular invadido, vídeo sem rastro: por que o STJ mandou retirar a prova do processo.
Quem tem de provar a integridade? (STJ, 2025)
No AgRg no HC 943.895/PR, julgado em setembro de 2025, a Quinta Turma reforçou que cabe ao Estado, e não à defesa, demonstrar que a cadeia de custódia da prova digital foi respeitada.
A outra linha: falha formal não anula tudo
Há também julgados, inclusive da Corte Especial do STJ (Inq. 1.658/DF) e de tribunais estaduais, segundo os quais a ausência de hash ou outras falhas formais não geram nulidade automática: a defesa precisaria demonstrar adulteração concreta ou prejuízo, e o juiz avaliaria o peso da prova junto com os demais elementos. Por outro lado, o STJ já reconheceu que o espelhamento acompanhado de hash é método adequado para garantir integridade. O recado prático é o mesmo nas duas linhas: com hash bem documentado, a prova fica de pé; sem ele, o resultado depende da sorte do caso.
SHAttered: o dia em que o SHA-1 caiu (2017)
Em fevereiro de 2017, Google e CWI Amsterdam divulgaram a primeira colisão prática do SHA-1: dois PDFs com aparência e conteúdo diferentes que produziam exatamente o mesmo código. O episódio é o motivo pelo qual laudos periciais modernos devem trazer, ao menos, um algoritmo da família SHA-2 ou SHA-3.
11. Casos ilustrativos (fictícios)
Os casos abaixo foram criados para fins didáticos. Qualquer semelhança com pessoas ou fatos reais é coincidência.
Caso 1 – A pressa na abordagem. Numa abordagem, o celular de um suspeito é apreendido desbloqueado. Para “não perder nada”, um policial abre o WhatsApp e fotografa dezenas de conversas com o próprio telefone. No processo, a defesa demonstra que, nesse manuseio, mensagens foram marcadas como lidas e arquivos foram baixados. Desfecho provável: a prova das conversas é descartada por quebra da cadeia de custódia. Lição: isolar o aparelho e pedir a extração forense, com hash, é o caminho seguro; a pressa salvou nada e perdeu tudo.
Caso 2 – A vítima prevenida. Uma comerciante cai no golpe do falso fornecedor. Antes de bloquear o golpista, ela exporta a conversa inteira, guarda os comprovantes originais e leva tudo à delegacia, onde o escrivão calcula e registra o hash de cada arquivo no termo. Meses depois, o investigado alega que as mensagens foram “montadas”. O hash confere, e a alegação cai. Enquadramento do golpista: estelionato por fraude eletrônica (art. 171, § 2º-A, do CP).
Caso 3 – O laudo com MD5. Um laudo de 2026 traz apenas o hash MD5 de um disco apreendido. A defesa contrata assistente técnico, que aponta a fragilidade do algoritmo. Não há indício concreto de adulteração, mas a acusação precisa reforçar a prova com o recálculo por SHA-256 e com o depoimento do perito. Lição: algoritmo fraco não anula a prova automaticamente, mas abre uma porta que não precisava estar aberta.
Caso 4 – O agente desonesto. Um servidor com acesso ao depósito de provas altera o arquivo de uma conversa para incriminar um desafeto e substitui o hash no relatório. A fraude é descoberta porque a cópia entregue à defesa no início do processo trazia o hash original. Enquadramento possível: abuso de autoridade (art. 23 da Lei 13.869/2019) ou fraude processual em dobro (art. 347, parágrafo único, do CP), além de falsidade ideológica (art. 299 do CP). Lição: compartilhar o hash cedo é o melhor antídoto contra a fraude.
12. Hash e golpes: o que o cidadão precisa saber
Na hora de guardar as provas
Print isolado é a prova mais frágil que existe, porque é fácil de editar. Isso não quer dizer que não sirva: a tendência mais recente do STJ é aceitar o print apresentado pela vítima e confirmado em juízo quando não há indício concreto de manipulação. Mas é possível fazer melhor, e de graça:
- Não apague a conversa nem bloqueie o golpista antes de guardar tudo.
- Exporte a conversa pelo próprio aplicativo e guarde o arquivo original, com os anexos.
- Tire prints que mostrem o número ou perfil do golpista, a data, a hora e, em sites, o endereço (URL).
- Leve os arquivos originais à delegacia, não só fotos impressas, e peça que fiquem registrados no boletim de ocorrência.
- Para reforçar a prova, especialmente em casos de maior valor, existem a ata notarial em cartório, o serviço e-Not Provas, dos cartórios de notas, e plataformas privadas de captura técnica, que registram hash e carimbo de tempo. Em levantamento de 2025 sobre uma dessas plataformas, a prova foi aceita na grande maioria dos acórdãos analisados.
Golpes que usam o “hash” como isca
- Falso pagamento em criptomoeda: o golpista manda um “hash da transação” como prova de que pagou. Um código não é dinheiro: confira no explorador de blocos da rede se a transação existe, se foi confirmada e se chegou à sua carteira. Saiba mais em Golpe de Criptomoedas no WhatsApp.
- Comprovante de Pix falso: nenhum código impresso no comprovante substitui a conferência do saldo no aplicativo do banco.
- Aplicativo ou arquivo suspeito: o hash de um APK ou anexo pode ser consultado em serviços como o VirusTotal, que informam se ele já foi identificado como malicioso. Veja o nosso guia completo sobre malware.
Relevância investigativa
Para a polícia, o hash é também ferramenta de inteligência. O hash de uma transação em blockchain permite seguir o dinheiro até corretoras, que podem ser oficiadas para identificar titulares e bloquear valores. O hash de um aplicativo falso ou de um arquivo de phishing liga vítimas de estados diferentes a um mesmo grupo criminoso. E bancos de hashes permitem identificar, em segundos, material de abuso sexual infantil já catalogado em aparelhos apreendidos.
13. Checklist rápido
Para policiais e peritos
- Isolar o aparelho; não manusear o conteúdo.
- Extração ou espelhamento forense, com bloqueio de escrita quando possível.
- Hash imediato, com SHA-256 ou SHA-512.
- Registro do hash no auto, no termo ou no laudo, com ferramenta, versão, data, hora e responsável.
- Conferência do hash a cada transferência e cópia para a defesa.
Para vítimas de golpe
- Ligue para o banco na hora e peça o MED (Mecanismo Especial de Devolução) do Pix.
- Não apague nada; exporte a conversa e guarde os arquivos originais.
- Faça prints com número, data, hora e URL.
- Registre o boletim de ocorrência levando os arquivos digitais.
- Denuncie o perfil ou número à plataforma e consulte o Registrato, do Banco Central, para checar contas e empréstimos em seu nome.
14. Guia de leitura: a série sobre o código hash
Esta postagem é o ponto de partida. Os próximos textos da série aprofundam cada tema, e os links serão incluídos aqui à medida que forem publicados:
- Cadeia de custódia da prova digital: o hash em cada uma das 10 etapas dos arts. 158-A a 158-F do CPP.
- Celular apreendido: o que a polícia pode e não pode fazer (Tema 977 do STF e STJ).
- Prova digital sem hash é nula? As duas linhas do STJ sobre a quebra da cadeia de custódia.
- Print de WhatsApp vale como prova? O que o STJ decide quando o print vem da vítima, da polícia ou do WhatsApp Web.
- Caí num golpe: como guardar as provas do jeito certo: Caso Explicado – Ela guardou cada Pix e cada conversa, e foi isso que levou a polícia até o golpista.
- O golpe do “hash da transação” em criptomoedas: Caso Explicado – O lucro subia na tela, mas o dinheiro nunca existiu.
- Como conferir se um arquivo ou aplicativo é verdadeiro (hash e VirusTotal): Caso Explicado – Pediram só para instalar um aplicativo “de suporte”.
- MD5 e SHA-1 quebrados: o caso SHAttered, o malware Flame e o risco real de colisão de hash na perícia digital.
- Já publicado: Celular invadido, vídeo sem rastro: por que o STJ mandou retirar a prova do processo.
- Para a prática policial: Modelo de Representação por Extração de Dados de Celular Apreendido.
Opinião do Autor
Ao longo da minha experiência na polícia judiciária, vi investigações sólidas perderem força não por falta de prova, mas por falta de cuidado com a prova. O celular apreendido é hoje a principal testemunha de muitos crimes, e testemunha que não pode ser “contaminada”. O hash é barato, rápido e está ao alcance de qualquer delegacia; deixar de usá-lo é entregar à defesa, de graça, o melhor argumento do processo.
Ao mesmo tempo, não vejo o hash como arma de um lado contra o outro. Ele protege o investigado inocente contra uma prova forjada e protege a vítima contra a anulação de uma prova verdadeira. Ao cidadão, deixo um pedido: se cair num golpe, não apague nada e leve os arquivos originais à delegacia. A prova bem guardada hoje é a condenação possível amanhã.
Ronaldo Entringe, Delegado de Polícia Civil
Aviso de Atualização Legal: Este conteúdo reflete o panorama legislativo e o entendimento dos tribunais vigentes em novembro de 2026. Considerando a suscetibilidade de alterações no cenário normativo, recomenda-se a validação das diretrizes atuais antes de qualquer tomada de decisão. A presente publicação destina-se exclusivamente a fins informativos, não substituindo uma análise técnica e individualizada da matéria.
Fontes
- A falta de procedimentos para garantir a idoneidade e a integridade dos dados extraídos de celular apreendido resulta na quebra da cadeia de custódia – Dizer o Direito, junho de 2024 (AgRg no HC 828.054/RN, Info 811).
- STJ: são inadmissíveis as provas obtidas de celular quando há quebra da cadeia de custódia – Evinis Talon, 25/06/2024.
- STJ reconhece quebra da cadeia de custódia e anula provas digitais – ConJur, 06/03/2023 (AgRg no RHC 143.169/RJ).
- Distribuição do ônus da prova no âmbito da cadeia de custódia da prova digital – ConJur, 2025 (AgRg no HC 943.895/PR).
- Validade da prova digital: autenticidade, integridade e cadeia de custódia na jurisprudência do STJ – ConJur, 17/07/2026.
- Espelhamento com hash preserva a prova digital – Dedicação Delta.
- Colisão de MD5 e SHA-1 em vestígios digitais: o risco real para a integridade da prova – ConJur, 24/10/2025.
- Announcing the first SHA1 collision – Google Online Security Blog, 23/02/2017.
- Vítima de golpe online? Saiba como registrar provas inalteráveis sem sair de casa – A Tarde.
- A plataforma Verifact como substituição a atas notariais: breve estudo de jurimetria – BMA Review, 2025.
- Código de Processo Penal (Decreto-Lei 3.689/1941), arts. 157 e 158-A a 158-F e Código Penal (Decreto-Lei 2.848/1940) – Planalto.
- Lei 13.964/2019 (Pacote Anticrime) e Lei 13.869/2019 (Abuso de Autoridade) – Planalto.
Leia também
- Celular invadido, vídeo sem rastro: por que o STJ mandou retirar a prova do processo
- Modelo de Representação por Extração de Dados de Celular Apreendido
- Malware: o guia completo dos programas maliciosos — vírus, worms, trojans, spyware e ladrões de senha
- Credential Stuffing: a senha que vazou em um site abre as suas outras contas
- Golpe de Criptomoedas no WhatsApp: como funciona a fraude
Chamada para Mentoria
Cadeia de custódia, prova digital, código hash, provas ilícitas e derivadas, fraude processual e abuso de autoridade: esses temas se tornaram presença constante nas provas objetivas, discursivas, práticas e orais para Delegado de Polícia. Saber explicar por que uma extração precisa de hash, redigir corretamente um auto de apreensão ou uma representação por extração de dados e enfrentar a tese defensiva de quebra da cadeia de custódia é o que diferencia o candidato preparado.
Se você quer se preparar com quem vive a investigação desses crimes na prática, conheça a Mentoria para Delegado de Polícia e estude com método, estratégia e acompanhamento individual.
Sobre o Autor
Ronaldo Entringe é Delegado de Polícia Civil do Estado do Amapá e Delegado-Chefe da Divisão Especial de Combate à Corrupção (DECOR/PCAP), com 15 anos de experiência policial. Professor de Medicina Legal e escritor, é mestrando em Ciberdelincuencia pela Universitat Oberta de Catalunya (UOC) e pós-graduando em Crimes Cibernéticos, Cibersegurança e Inteligência pelo Instituto Rogério Greco. Atua como mentor de carreiras policiais e de futuros Delegados de Polícia.