Golpe Bancário: a Falha Não é do Sistema, é do Descuido!
1. O mito da “falha de segurança”
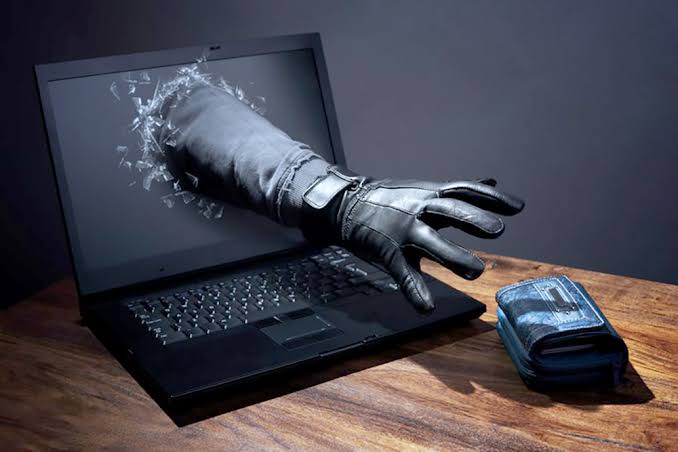
É quase automático: alguém perde dinheiro para um golpista e a primeira frase é “o sistema do banco falhou” ou “meu celular foi hackeado”. Na prática investigativa, a realidade é bem menos tecnológica e bem mais humana. A grande maioria dos golpes bancários bem-sucedidos não explora uma vulnerabilidade de hardware ou software — explora a confiança, a pressa e o despreparo da própria vítima diante de uma ligação, uma mensagem ou uma tela convincente.
Isso não é apenas experiência de campo. É também o que vem consolidando a jurisprudência do Superior Tribunal de Justiça (STJ) nos casos em que o próprio cliente entrega a senha, instala um aplicativo desconhecido a pedido de um suposto atendente ou libera acesso remoto ao celular.
2. O que diz a Justiça sobre isso
A regra geral, prevista na Súmula 479 do STJ, é que as instituições financeiras respondem objetivamente por fraudes praticadas por terceiros dentro do risco normal da atividade bancária — o chamado “fortuito interno”. Só que essa regra tem um limite claro: quando a fraude só se consuma porque a vítima, por conta própria, entregou a senha, instalou um programa suspeito ou se deslocou até a agência para autorizar o acesso remoto à conta, os tribunais reconhecem culpa exclusiva do consumidor, o que rompe o nexo de causalidade e afasta a responsabilidade do banco.
Foi exatamente essa a conclusão da 4ª Turma do STJ ao analisar um caso em que a correntista foi pessoalmente a um terminal de autoatendimento e, usando senha ou biometria, liberou o próprio dispositivo para acesso remoto de golpistas: entendeu-se que o comportamento atípico da cliente rompeu o vínculo entre o golpe e o risco normal da atividade bancária, afastando qualquer dever de indenizar. Em outro julgado recente, envolvendo o chamado golpe da “falsa central de atendimento”, o STJ reafirmou que a responsabilização do banco não é automática: é preciso provar falha efetiva do serviço, e não basta alegar que existe fraude para responsabilizar a instituição quando quem autorizou a operação, presencialmente e sem checar a ligação recebida, foi a própria vítima.
Por outro lado — e isso também importa para orientar o leitor — quando a falha está mesmo no sistema do banco (por exemplo, ausência de mecanismos que identifiquem operações incompatíveis com o perfil do cliente), o STJ já decidiu que não cabe dividir a culpa: a instituição responde integralmente, porque não é razoável esperar que o correntista, iludido por quem se apresenta como funcionário do banco, tenha assumido conscientemente o risco do prejuízo. A linha divisória, portanto, está sempre no mesmo ponto: de quem partiu a falha que abriu a porta para o golpe.
Esse panorama jurisprudencial confirma o que a prática policial já mostra: o cuidado do usuário não é só uma recomendação de bom senso, é o que frequentemente decide, na Justiça, quem vai arcar com o prejuízo.
3. Cuidados com a senha
- Nunca informe senha, código de acesso ou código recebido por SMS a ninguém — nem a quem se identifique como funcionário do banco, da operadora de telefonia ou de qualquer órgão público. Nenhuma instituição séria pede essa informação por telefone, WhatsApp ou e-mail.
- Não utilize a mesma senha do banco em outros sites ou aplicativos.
- Evite senhas óbvias (datas de nascimento, sequências numéricas, nome de familiares) e troque-as periodicamente.
- Nunca anote a senha no próprio celular, na carteira ou no cartão.
- Ative sempre a autenticação em duas etapas (biometria + senha, ou senha + token), quando o banco oferecer essa opção.
4. Cuidados com aplicativos
- Baixe aplicativos bancários apenas nas lojas oficiais (Google Play, App Store) e diretamente do banco — nunca por links recebidos em SMS, e-mail ou redes sociais.
- Desconfie de qualquer orientação para instalar programas de “acesso remoto” (como os usados para suporte técnico) a pedido de quem se apresenta como atendente. Esse é hoje um dos golpes mais comuns: o golpista pede que a vítima instale o aplicativo “para verificação de segurança” e, a partir daí, opera a conta em tempo real.
- Mantenha o sistema operacional e o aplicativo do banco sempre atualizados.
- Revise periodicamente as permissões concedidas aos aplicativos instalados no celular.
- Desconfie de qualquer aplicativo que peça a senha do banco fora do próprio app oficial.
5. Cuidados no saque em guichê e no autoatendimento
- Nunca realize operações bancárias por orientação de terceiros durante uma ligação, mesmo que a pessoa diga estar “auxiliando” ou “verificando uma fraude”.
- Desconfie se, durante um saque ou uma operação no caixa eletrônico, alguém se aproximar oferecendo ajuda ou passando instruções — inclusive por telefone, simulando ser da central do banco.
- Antes de qualquer operação de valor elevado motivada por uma ligação recebida, desligue e vá pessoalmente até a agência, ou ligue de volta pelo número oficial impresso no cartão ou no site do banco — nunca pelo número que ligou ou que foi passado durante a conversa.
- Não libere biometria, senha ou acesso remoto ao celular dentro da agência ou no autoatendimento a pedido de terceiros, ainda que se identifiquem como funcionários.
6. Cuidados no atendimento por telefone e SMS
- O número que aparece na tela do celular pode ser falsificado (spoofing) para parecer o número oficial do banco — a aparência de legitimidade da ligação não é garantia de nada.
- Bancos não pedem senha completa, código de token ou código de SMS por telefone. Se pedirem, é golpe.
- Desconfie de mensagens de SMS ou WhatsApp informando “compra suspeita”, “bloqueio de conta” ou “prêmio” com um link para clicar — não clique, acesse o aplicativo oficial diretamente para conferir.
- Em caso de dúvida sobre uma ligação, desligue e ligue de volta pelo número oficial do banco, buscado de forma independente (site oficial, verso do cartão).
- Nunca devolva ligação para números enviados por SMS ou repassados durante a própria ligação suspeita.
7. Sinais de alerta gerais
- Urgência artificial (“sua conta será bloqueada em minutos”, “responda agora ou perderá o valor”).
- Pedido de instalação de aplicativo desconhecido.
- Pedido de senha, código de SMS ou dado de cartão por telefone, SMS ou WhatsApp.
- Ofertas vantajosas demais (restituição de valores, prêmios, empréstimos facilitados).
- Insistência para que a operação seja feita sem que o cliente consulte terceiros ou vá até a agência de forma independente.
8. Se você já caiu no golpe
- Interrompa imediatamente qualquer contato com o suposto atendente e não realize mais nenhuma operação.
- Ligue para a central oficial do banco (número do verso do cartão ou do site oficial) e solicite o bloqueio imediato de cartões, aplicativo e chaves Pix.
- Registre boletim de ocorrência o quanto antes, detalhando data, horário, valores e a forma como o golpe ocorreu.
- Solicite ao banco, por escrito, a abertura de procedimento de contestação das operações.
- Reúna provas: prints de conversas, número que ligou, comprovantes de transferência.
- Procure a delegacia especializada em crimes cibernéticos da sua região para formalizar a notícia-crime.
9. Aviso editorial
Este conteúdo tem finalidade exclusivamente educativa e preventiva, elaborado com base em entendimento jurisprudencial público do STJ e na experiência de atuação em investigação de crimes cibernéticos. Não substitui orientação jurídica individualizada, que deve ser buscada junto a advogado ou defensoria pública diante de um caso concreto.
Leia também
- [Sugestão: link para postagem anterior sobre golpe do falso motoboy / falsa central de atendimento, se existir no site]
- [Sugestão: link para postagem anterior sobre crimes cibernéticos e prova digital, se existir no site]